
Bütçe Dostu Akıllı Telefonlar Şirket Ağları İçin Güvenlik Riski mi?
Çalışanların kişisel telefonlarını iş için kullanması maliyetleri azaltabilir. Ancak yazılım desteği sona ermiş, güvenilirliği doğrulanmamış veya kurumsal güvenlik politikalarına uygun olmayan cihazlar önemli riskler oluşturabilir. Bütçe dostu telefonlar gerçekten daha mı güvensiz? BYOD, mobil cihaz yönetimi ve kurumsal erişim güvenliğini teknik yönleriyle inceliyoruz.
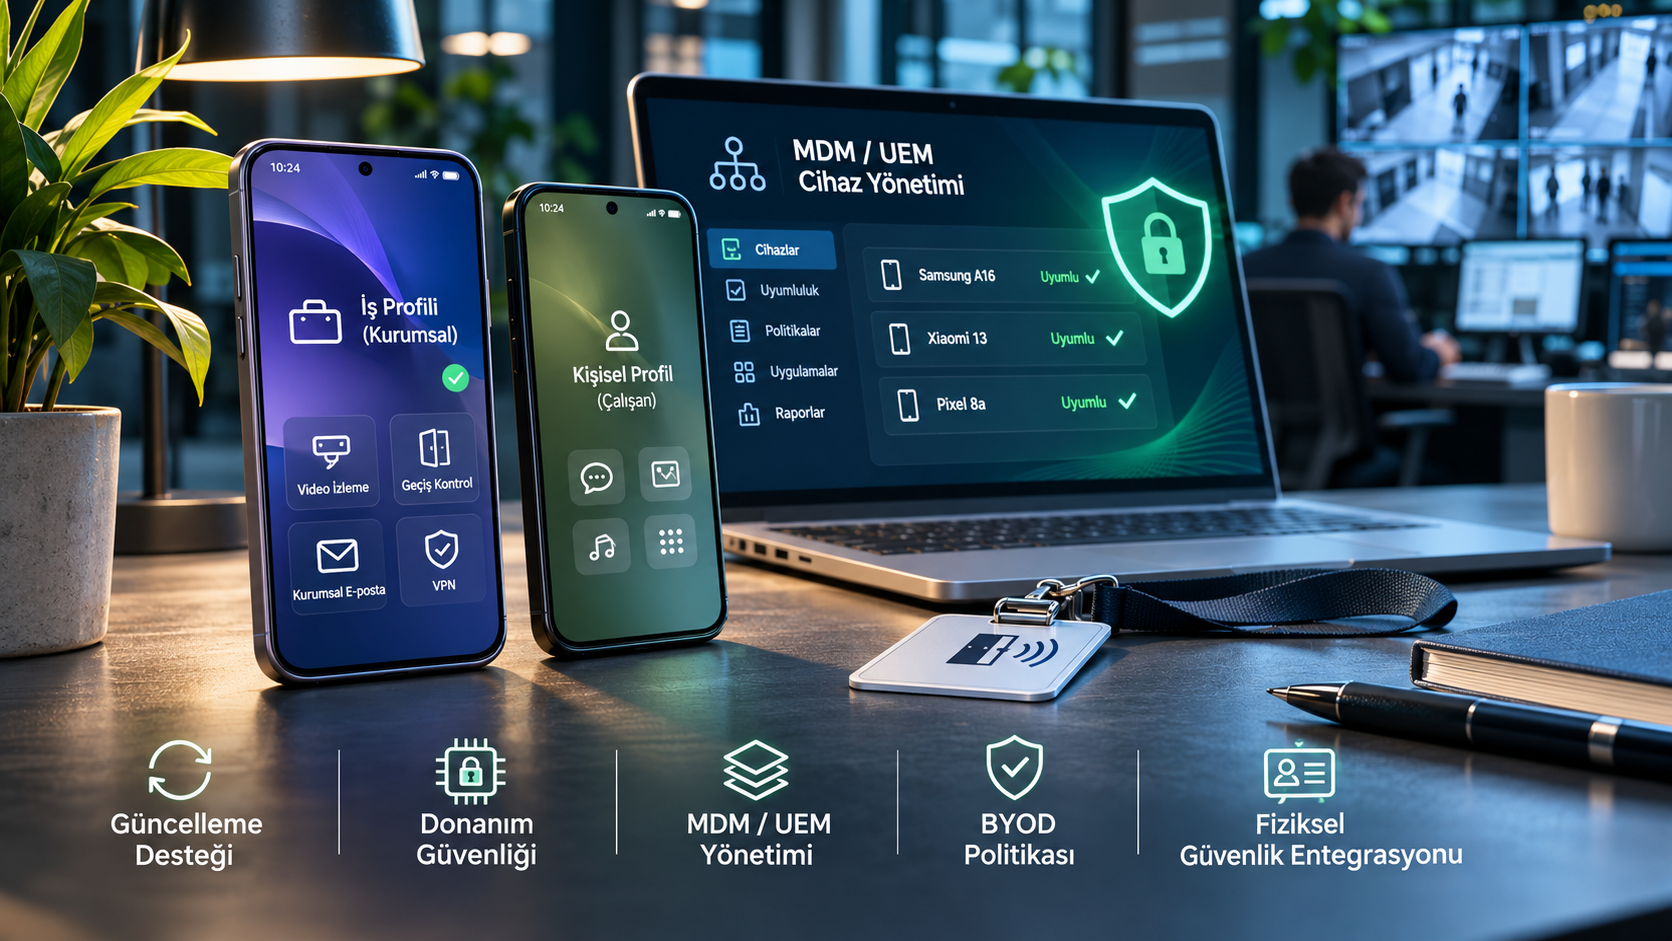
Bir akıllı telefonun fiyatı, kurumsal ağlar için ne kadar güvenli olduğunu belirlemeye yeter mi?
Çalışanların kendi telefonlarını iş süreçlerinde kullanmasına olanak tanıyan BYOD (Bring Your Own Device / Kendi Cihazını Getir) modeli, işletmelere esneklik sağlıyor. Kurumsal e-postalara erişmek, saha ekiplerinin iş emirlerini yönetmek, güvenlik kameralarını uzaktan izlemek veya mobil geçiş kontrol sistemlerini kullanmak için artık her çalışana ayrı bir telefon verilmesi gerekmeyebiliyor.
Ancak kişisel bir cihazın kurumsal sistemlere erişmesi, işletmenin güvenlik sınırlarını da değiştiriyor.
Özellikle bütçe dostu akıllı telefonlar gündeme geldiğinde yazılım güncelleme desteği, cihaz bütünlüğü, donanımsal korumalar ve merkezi yönetim uyumluluğu dikkatle değerlendirilmeli.
Burada önemli bir ayrım var: Düşük fiyat tek başına bir güvenlik açığı değildir. Asıl risk, cihazın güvenlik özelliklerinin ve yaşam döngüsünün kurum tarafından yeterince yönetilememesidir.
BYOD nedir ve şirketler için neden önemlidir?
BYOD, çalışanların kendilerine ait telefon, tablet veya diğer uygun cihazlarla kurumsal uygulamalara ve verilere erişmesini ifade eder.
Bu model özellikle hibrit çalışan ekipler, saha operasyonları, bakım personeli ve mobil güvenlik uygulamaları kullanan işletmeler açısından çeşitli avantajlar sunabilir.
Çalışanların alışkın oldukları cihazları kullanabilmesi, ek donanım ihtiyacını azaltabilir. Bununla birlikte kurumun doğrudan sahip olmadığı bir cihazda güvenlik politikalarını uygulaması, şirket tarafından yönetilen cihazlara kıyasla farklı zorluklar barındırır.
ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), SP 800-124 Rev. 2 rehberinde mobil cihaz güvenliğini yalnızca cihaz satın alma veya yazılım yükleme aşamasıyla sınırlamıyor. Cihazların kuruma dahil edilmesinden kullanımına, izlenmesinden kullanım dışı bırakılmasına kadar tüm yaşam döngüsünün yönetilmesini ele alıyor.
Bu yaklaşım BYOD için önemli bir temel oluşturuyor: Bir telefonun güvenli olması, yalnızca ilk günkü teknik özelliklerine değil, sonraki yıllarda nasıl korunduğuna da bağlı.
1. Yazılım güncelleme desteği: En önemli satın alma kriterlerinden biri
Bir akıllı telefonda güvenlik riskinin değerlendirilmesi için bakılması gereken ilk unsurlardan biri, üreticinin sağladığı güncelleme desteğidir.
Mobil işletim sistemlerinde ve cihaz bileşenlerinde zaman içinde yeni güvenlik açıkları keşfedilebilir. Üreticiler bu açıkları kapatmak için güvenlik yamaları yayımlar.
Ancak cihazın işletim sistemi güncel görünse bile güvenlik yaması tarihi eski olabilir. Ayrıca işletim sistemi yükseltmesiyle güvenlik güncellemesi aynı kavram değildir.
Kurumsal kullanımda şu bilgiler ayrı ayrı incelenmelidir:
Cihazın mevcut Android veya iOS sürümü.
Son güvenlik yamasının tarihi.
Üreticinin garanti ettiği güvenlik desteği bitiş tarihi.
Güncellemelerin yayımlanma sıklığı.
Cihaz modeline ve bölgesine göre destek farklılıkları.
Bütçe dostu telefonlar gerçekten daha kısa destek mi alıyor?
Her zaman değil.
Örneğin Samsung, Galaxy A16 için altı nesle kadar işletim sistemi yükseltmesi ve altı yıllık güvenlik güncellemesi desteği açıkladı.
Bu örnek, uygun fiyatlı cihazların tamamının kısa yazılım ömrüne sahip olduğu yönündeki yaygın varsayımla çelişiyor.
Diğer taraftan her model aynı desteği sunmuyor. Hatta aynı üreticinin farklı ürün serilerinde güncelleme politikaları önemli ölçüde değişebiliyor.
Dolayısıyla kurumsal cihaz değerlendirmesinde fiyat segmenti yerine üreticinin model bazında yayımladığı güncelleme taahhüdüne bakılmalı.
Destek süresi sona ermiş bir telefon neden risklidir?
Güvenlik güncellemesi almayan cihazlar, daha sonra keşfedilen bazı güvenlik açıklarına karşı korunmasız kalabilir.
Bu durum mutlaka cihazın ele geçirileceği anlamına gelmez. Ancak işletmenin söz konusu açıklara karşı alabileceği önlemleri sınırlandırabilir.
Özellikle kurumsal e-posta, dosya paylaşımı, VPN veya yönetim uygulamaları kullanan cihazlarda güncelleme desteğinin sona ermesi, erişim politikasının yeniden değerlendirilmesi için önemli bir gerekçedir.
2. Donanım güvenliği: Ucuz cihazlarda mutlaka eksiklik var mı?
Akıllı telefonlarda verilerin korunması yalnızca uygulama parolalarına bağlı değildir.
Modern mobil platformlar; depolama şifrelemesi, güvenli önyükleme, işletim sistemi izolasyonu ve kriptografik anahtarların korunmasına yönelik farklı mekanizmalar kullanır.
Android platformunda donanım destekli Keystore, bazı kriptografik işlemlerin güvenilir yürütme ortamları aracılığıyla gerçekleştirilmesini sağlayabilir. Desteklenen cihazlarda StrongBox gibi daha yüksek izolasyon sunan bileşenler de bulunabilir.
Ancak bütün modeller aynı güvenlik mimarisine veya aynı donanım özelliklerine sahip değildir.
Burada yanlış bir genellemeye dikkat etmek gerekiyor: Bütçe dostu Android telefonların çoğunda donanım tabanlı şifreleme bulunmadığını söylemek doğru değildir.
Google'ın Android Enterprise Recommended şartları, desteklenen cihaz kategorileri için varsayılan şifrelemeyi ve belirli işletim sistemi güvenlik özelliklerini kapsar.
Kurumsal değerlendirmede incelenmesi gereken konu, cihazın pahalı olup olmadığı değil; ihtiyaç duyulan güvenlik özelliklerini gerçekten destekleyip desteklemediğidir.
Cihaz çalındığında hangi korumalar önem kazanır?
Telefonun kaybolması veya çalınması durumunda ekran kilidi, cihaz şifrelemesi, kurumsal hesap oturumları ve uzaktan erişim yönetimi önem taşır.
Örneğin kayıp cihazdaki kurumsal uygulama oturumlarının sonlandırılması, mobil geçiş kimlik bilgilerinin iptal edilmesi ve şirket verilerinin yönetim politikalarına göre kaldırılması gerekebilir.
Bu nedenle satın alma değerlendirmesi yalnızca işlemci veya RAM kapasitesi üzerinden yapılmamalıdır.
3. MDM ve UEM: Kişisel telefonlar nasıl yönetilmeli?
Mobil Cihaz Yönetimi (MDM) ve Birleşik Uç Nokta Yönetimi (UEM) çözümleri, kurumların mobil cihazlara ilişkin güvenlik ve uyumluluk politikalarını merkezi olarak yönetmesine yardımcı olur.
Bu çözümler ürün ve yönetim modeline bağlı olarak uygulama yapılandırması, güvenlik koşullarının denetlenmesi, kurumsal hesap yönetimi ve erişim sınırlamaları gibi işlevler sağlayabilir.
BYOD ortamlarında ise çalışanların kişisel gizliliği ayrıca önem taşır.
Android iş profili ne işe yarıyor?
Android Enterprise, kişisel cihazlarda kurumsal uygulama ve verilerin ayrı bir iş profilinde tutulmasına olanak tanır.
Bu yaklaşım sayesinde çalışan kişisel uygulamalarını kullanmaya devam ederken kurum, iş profili kapsamındaki uygulamaları ve verileri yönetebilir.
Google'ın belgelerine göre uygun BYOD yapılandırmalarında kurumun yönetim yetkisi iş profiliyle sınırlandırılır; kişisel profil ayrı kalır.
Ancak iş profili kullanılması bütün güvenlik risklerinin ortadan kalktığı anlamına gelmez.
Kimlik avı, hesap ele geçirme, güncelleme eksiklikleri ve hatalı erişim yetkileri hâlâ değerlendirilmelidir.
Daha düşük RAM kapasitesi MDM güvenliğini bozar mı?
Bazı Android üreticilerinin pil tasarrufu ve arka plan uygulama yönetimi politikaları, uygulamaların çalışma davranışlarını etkileyebilir.
Bununla birlikte düşük RAM kapasitesine sahip her telefonun MDM yazılımını sessizce devre dışı bıraktığı veya güvenlik kontrolünden çıktığı iddiası genellenemez.
Doğru yaklaşım, seçilen MDM/UEM çözümünün desteklenen cihazlarda test edilmesi ve erişim kararlarının yalnızca telefonda çalışan bir uygulamanın durumuna dayandırılmamasıdır.
Kurumsal erişim sistemleri gerektiğinde cihazın uyumluluk durumunu yeniden değerlendirebilmeli ve uygun olmayan cihazların hassas kaynaklara erişimini sınırlandırabilmelidir.
4. Tedarik zinciri güvenliği: Telefonun üzerindeki yazılıma güvenebilir miyiz?
Akıllı telefon güvenliğinde önemli risklerden biri, cihazın kullanıcıya ulaşmadan önce zararlı yazılım içeren bir sistem bileşeniyle değiştirilmiş olmasıdır.
Bu risk teorik değil.
Siber güvenlik şirketi Kaspersky, Nisan 2025'te bazı sahte Android akıllı telefonlarda sistem yazılımına önceden yerleştirilmiş Triada zararlı yazılımını tespit ettiğini açıkladı.
Araştırmada zararlı yazılımın mesajlaşma hesaplarını ele geçirme, uygulama faaliyetlerini izleme ve farklı dolandırıcılık işlemleri gerçekleştirme yetenekleri ele alındı.
Şubat 2026'da açıklanan Keenadu araştırmasında ise zararlı yazılımın bazı Android cihazlarda firmware, sistem uygulamaları veya uygulama dağıtım kanalları üzerinden bulunabildiği aktarıldı.
Bu vakalar önemli bir ayrımı gösteriyor.
Sorun belirli bir fiyat aralığındaki bütün telefonlar değil; güvenilirliği doğrulanmamış donanım, değiştirilmiş yazılım ve denetlenemeyen tedarik süreçleridir.
Kurumsal satın almada hangi önlemler alınmalı?
İşletmeler mobil cihaz tedarik ederken yetkili satış kanallarını, üreticinin cihaz doğrulama mekanizmalarını, güvenlik güncelleme geçmişini ve yönetim uyumluluğunu değerlendirmelidir.
Özellikle kaynağı belirsiz, işletim sistemi değiştirilmiş veya güvenlik doğrulaması yapılamayan cihazlara hassas kurumsal kaynaklara erişim verilmemelidir.
Google'ın Android Enterprise Recommended cihaz dizini, Android cihaz seçiminde kullanılabilecek kaynaklardan biridir. Ancak bu programa dahil olmak tek başına tüm güvenlik ihtiyaçlarının karşılandığını garanti etmez.
5. Fiziksel güvenlik sistemlerinde BYOD neden daha kritik olabilir?
Kurumsal mobil güvenlik yalnızca e-posta veya ofis belgelerinin korunmasıyla sınırlı değildir.
Bugün birçok fiziksel güvenlik uygulaması mobil cihazlar üzerinden kullanılabiliyor.
Güvenlik personeli mobil uygulamadan kamera görüntülerini izleyebilir, yetkili yönetici alarm bildirimlerini değerlendirebilir veya çalışanlar telefonlarını dijital geçiş kimliği olarak kullanabilir.
Bu sistemlerde telefon yalnızca bir iletişim aracı değil, aynı zamanda fiziksel güvenlik altyapısına erişim noktasıdır.
Örneğin bir tesis yöneticisinin telefonunda hem uzaktan video izleme hem de mobil geçiş kontrolü yetkileri bulunduğunu düşünelim.
Söz konusu cihazın veya ilgili hesapların ele geçirilmesi durumunda risk, sahip olunan yetkilere ve sistemlerin güvenlik tasarımına bağlı olarak görüntülere yetkisiz erişimden fiziksel erişim kimlik bilgilerinin kötüye kullanılmasına kadar uzanabilir.
Bu nedenle güvenlik sistemlerinin mobil uygulamalarında güçlü kimlik doğrulama, ayrıntılı yetkilendirme, işlem kayıtları ve yetki iptal süreçleri önemlidir.
Kullanıcıların ihtiyaç duymadıkları kamera, kapı veya yönetim işlevlerine erişmemesi, olası bir olayın etkisini sınırlandırmaya yardımcı olabilir.
Mobil geçiş teknolojilerinin işleyişi hakkında daha fazla bilgi için GüvenlikOnline'ın Mobil Geçiş Sistemi makalesi incelenebilir.
6. BYOD güvenlik politikası nasıl oluşturulmalı?
Etkili bir BYOD politikası, çalışanların hangi telefon markasını kullandığına odaklanmak yerine cihazların hangi güvenlik koşullarını sağlaması gerektiğini tanımlamalıdır.
Başlangıç için aşağıdaki kontrol başlıkları kullanılabilir:
1. Desteklenen cihazları tanımlayın. İşletim sistemi sürümü, güvenlik güncelleme tarihi ve üretici desteği için kabul koşulları oluşturun.
2. Cihaz bütünlüğünü değerlendirin. Güvenilir yazılım yapısına sahip olmayan, bütünlüğü doğrulanamayan veya yetkisiz biçimde değiştirilmiş cihazlarda erişimi kısıtlayın.
3. Kurumsal verileri ayırın. Uygun Android iş profili veya platforma özgü yönetim çözümleriyle iş verilerinin kişisel uygulamalardan ayrılmasını sağlayın.
4. Güçlü kimlik doğrulama kullanın. Özellikle hassas sistemlerde kimlik avına dirençli çok faktörlü doğrulama yöntemlerini değerlendirin.
5. Erişimi ihtiyaca göre sınırlandırın. Her çalışana bütün kurumsal sistemlere erişim vermek yerine görev bazlı yetkilendirme uygulayın.
6. Cihaz uyumluluğunu izleyin. MDM/UEM ve kimlik yönetimi çözümleri üzerinden cihaz güvenlik koşullarını düzenli olarak değerlendirin.
7. Kayıp ve çalıntı senaryolarını hazırlayın. Hesap oturumlarının sonlandırılması, erişim bilgilerinin iptal edilmesi ve kurumsal verilerin korunması için süreç oluşturun.
8. Çalışan gizliliğini koruyun. BYOD politikalarında hangi bilgilerin yönetileceğini, hangi işlemlerin yapılabileceğini ve kişisel verilerin nasıl korunacağını açıkça tanımlayın.
9. Destek bitiş tarihlerini takip edin. Güvenlik güncellemesi sona eren cihazların yeniden değerlendirilmesi için takvim oluşturun.
10. Politikaları saha koşullarında test edin. Kurumsal Wi-Fi, VPN, mobil güvenlik uygulamaları ve uzaktan erişim senaryolarının gerçek cihazlarda beklenen şekilde çalıştığını doğrulayın.
Buradaki temel hedef, bütün çalışanlara en pahalı cihazları satın aldırmak değil; kurumun risk düzeyine uygun güvenlik koşullarını sürdürülebilir biçimde uygulamaktır.
7. Kurumsal kullanım için uygun fiyatlı telefon nasıl seçilir?
Bir şirketin yalnızca fiyat üzerinden karar vermesi, düşük ilk satın alma maliyetine rağmen ileride ek yönetim ve cihaz değiştirme giderleri oluşturabilir.
Örneğin güvenlik güncelleme desteği kısa süre sonra sona erecek bir telefon, uygun fiyatlı görünse de kurumsal kullanım ömrü bakımından avantajlı olmayabilir.
Buna karşılık uzun süre destekleneceği belgelenen ve kurumun yönetim çözümüyle uyumlu bir model, daha yüksek başlangıç fiyatına rağmen daha sürdürülebilir bir seçenek olabilir.
Seçim sırasında şu sorulara yanıt aranmalıdır:
Üretici cihaz için ne kadar süre güvenlik güncellemesi sağlayacağını açıklıyor mu?
Cihaz kurumun MDM/UEM çözümüyle uyumlu mu?
Gerekli iş profili, şifreleme ve güvenli kimlik doğrulama özellikleri destekleniyor mu?
Cihaz güvenilir bir tedarik kanalından temin edilebiliyor mu?
Destek süresi sona erdiğinde cihazın nasıl değiştirileceği planlanmış mı?
Android Enterprise Recommended programı ve üreticilerin resmi destek sayfaları bu değerlendirmenin başlangıç noktaları olabilir.
Ancak nihai karar, kurumun kullandığı uygulamalar ve veri güvenliği ihtiyaçları doğrultusunda verilmelidir.
Sık Sorulan Sorular
Bütçe dostu akıllı telefonlar şirket ağları için güvensiz mi?
Hayır. Bir cihazın düşük fiyatlı olması tek başına güvensiz olduğu anlamına gelmez. Güncelleme desteği, güvenlik özellikleri, tedarik kaynağı ve kurumsal yönetim uyumluluğu birlikte değerlendirilmelidir.
BYOD uygulaması veri sızıntısına neden olur mu?
BYOD tek başına veri sızıntısı anlamına gelmez. Ancak hatalı erişim yetkileri, ele geçirilmiş hesaplar veya yetersiz cihaz güvenliği, kurumsal verilerin yetkisiz erişime maruz kalma ihtimalini artırabilir.
Android Enterprise Recommended cihazlar tamamen güvenli mi?
Hayır. Program, cihazların belirli kurumsal gereksinimleri karşıladığını gösterir. Güvenlik güncellemeleri, erişim politikaları, uygulama yönetimi ve kullanıcı davranışları ayrıca önem taşır.
Şirketler çalışanların kişisel telefonlarını uzaktan silebilir mi?
Bu, cihazın kime ait olduğuna, kullanılan yönetim modeline ve ilgili çözümün yeteneklerine bağlıdır. Uygun BYOD iş profili yapılandırmalarında kurumsal profilin kaldırılması mümkün olabilir. Tüm cihazı silme yetkisi ile yalnızca iş verilerini kaldırma işlemi birbirinden ayrılmalıdır.
Kurumsal güvenlik için MDM kullanmak yeterli mi?
MDM önemli bir yönetim katmanıdır ancak tek başına yeterli değildir. Kimlik doğrulama, erişim yönetimi, yazılım güncellemeleri, olay izleme ve çalışan farkındalığıyla birlikte değerlendirilmelidir.
Sonuç: Risk telefonun fiyatında değil, güvenlik yönetiminde
Bütçe dostu akıllı telefonların kurumsal kullanımda değerlendirilmesi, yalnızca cihazların teknik donanımını karşılaştırmakla sınırlı kalmamalıdır.
Güvenilir üretici desteği, güncel yazılım, uygun şifreleme, merkezi yönetim ve doğru erişim politikaları daha belirleyici unsurlardır.
Bir işletme için temel soru, çalışanların pahalı veya ucuz telefonlar kullanması değil; bu cihazların hangi koşullarda kurumsal sistemlere erişebildiği ve bu erişimin nasıl denetlendiğidir.
BYOD modelini güvenli hâle getiren yaklaşım da bütün cihazları yasaklamak değil, erişim koşullarını açıkça belirlemek ve cihazların kullanım ömrü boyunca bu koşulları sürdürebilmektir.
Kaynakça
NIST — Guidelines for Managing the Security of Mobile Devices in the Enterprise (SP 800-124 Rev. 2), 17 Mayıs 2023. Kurumsal mobil cihaz güvenliği, BYOD ve yaşam döngüsü yönetimi.
Google — Android Enterprise Recommended Cihaz Gereksinimleri. Cihaz uygunluğu, şifreleme ve yazılım desteği şartları.
Google — Android Enterprise Overview. BYOD iş profilleri ve kişisel/kurumsal veri ayrımı.
Android Open Source Project — Hardware-backed Keystore. Donanım destekli kriptografik güvenlik mimarisi.
Samsung Türkiye — Galaxy A16. İşletim sistemi ve güvenlik güncelleme desteği.
Kaspersky — Triada'nın Sahte Android Telefonlarda Tespit Edilmesi, 3 Nisan 2025.
Kaspersky — Keenadu Android Zararlı Yazılımı Araştırması, 17 Şubat 2026.
Google — Android Enterprise Recommended Cihaz Dizini. Desteklenen cihazların ve üretici bilgilerinin değerlendirilmesi.