
''Aptal Tellerden'' Akıllı Kablolara
Kablolar yeteri kadar güvenli mi?
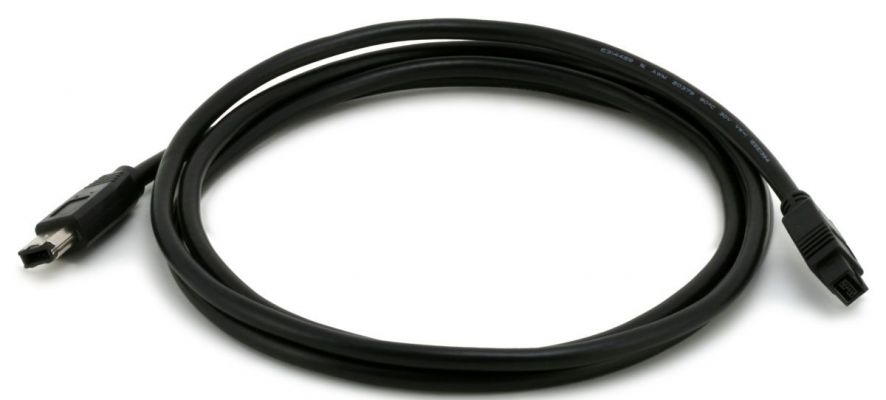
Son yıllarda veri hızı artışının ve arayüz bağlantı noktalarının çok işlevli hale gelmesi, kabloları geliştirdiği kadar tehlikeli bir hale de getirdi. Kablolar şimdiye dek güvenlik riski genellikle göz ardı edilen "aptal teller" olarak kabul edildi. Ancak günümüzde pek çok kablo, kendi mantıksal çiplerine ve hatta bazı durumlarda güncellenebilir bellenimlere sahip.
Akıllı kablo dönemi Firewire / IEEE - 1394 ile başladı. Apple tarafından geliştirilen Firewire, bilgisayara çevre ürünleri bağlanmasında kullanılan yüksek hızlı arayüz bağlantısıydı. Firewire hâlâ "aptal bir kabloydu, ancak sistem veri yoluna doğrudan kontrolsüz erişimi sağlayabiliyordu. Firewire ile işletim sisteminin erişim denetimlerine tabi tutulmadan bellek okuma ya da diğer veri yolu bileşenlerine erişmesi mümkün hale geldi.
Daha sonra Displayport / Thunderbolt / USB-C gibi "akıllı kablolar" piyasaya sürüldü. Güncellenebilir bellenimli işlemcilere sahip olan bu kablolar herhangi bir iz bırakmıyordu. Kablolar artık sistem veri yoluna erişebildiği gibi, bağlı donanımı da değiştirebilir hale geldi. Güvenlik riskleri bakımından bunun anlamı; kablo içinde, cihaza iletilen hafızayı veya verileri alacak bir "casus cihazının" çalıştırılabilmesi ve daha sonra verileri sızdırmak için bir ağ kartı kullanılabiliyor olması.
Thunderbolt / USB-C'de bunun gibi saldırılara karşı dahili koruma bulunuyor. Ancak, USB-C ile yeni bir tehdit ortaya çıktı. USB-C artık sadece veri için değil, bağlı bir aygıta 100 W'a kadar önemli güç sağlamak için de kullanılabilir. Güç iletme parametreleri, kablo yardımıyla elektrik kaynağı ile cihaz arasında müzakere edilir. Maalesef, kablolar zaman zaman çakışarak "Güç Teslimatı" (PD) standardını doğru bir şekilde uygulamayabilir. Kablonun beklenenden daha yüksek bir voltaj sağlaması ise hasarlı cihaz anlamına gelir. Manipüle edilmiş kablo ile bir güç kaynağı bağlantısı kolayca çarpıtılabilir.
Standartlardaki bazı kusurlar nedeniyle, gerekli önlemlerin alınmaması ciddi güvenlik ihlallerine ve hatta donanım hasarlarına neden olabilir. Özellikle kamu kullanımın yoğun olduğu alanlarda, örneğin otellerde ve okullarda, bu riskin daha fazla olduğunu söylemek mümkün.