
Kritik Altyapılarda Ziyaretçi Kimlik Güvenliği: Belge Doğrulama ve Biyometri Entegrasyonu
HID'in ATOM belge tarayıcısı ve U.ARE.U yüz doğrulama modülü, Soloinsight CloudGate platformu ile CTS kiosk donanımı üzerinde bir araya getirilerek kritik tesislerde kimlik denetimini otomatikleştiren self-servis bir mimari oluşturuyor.
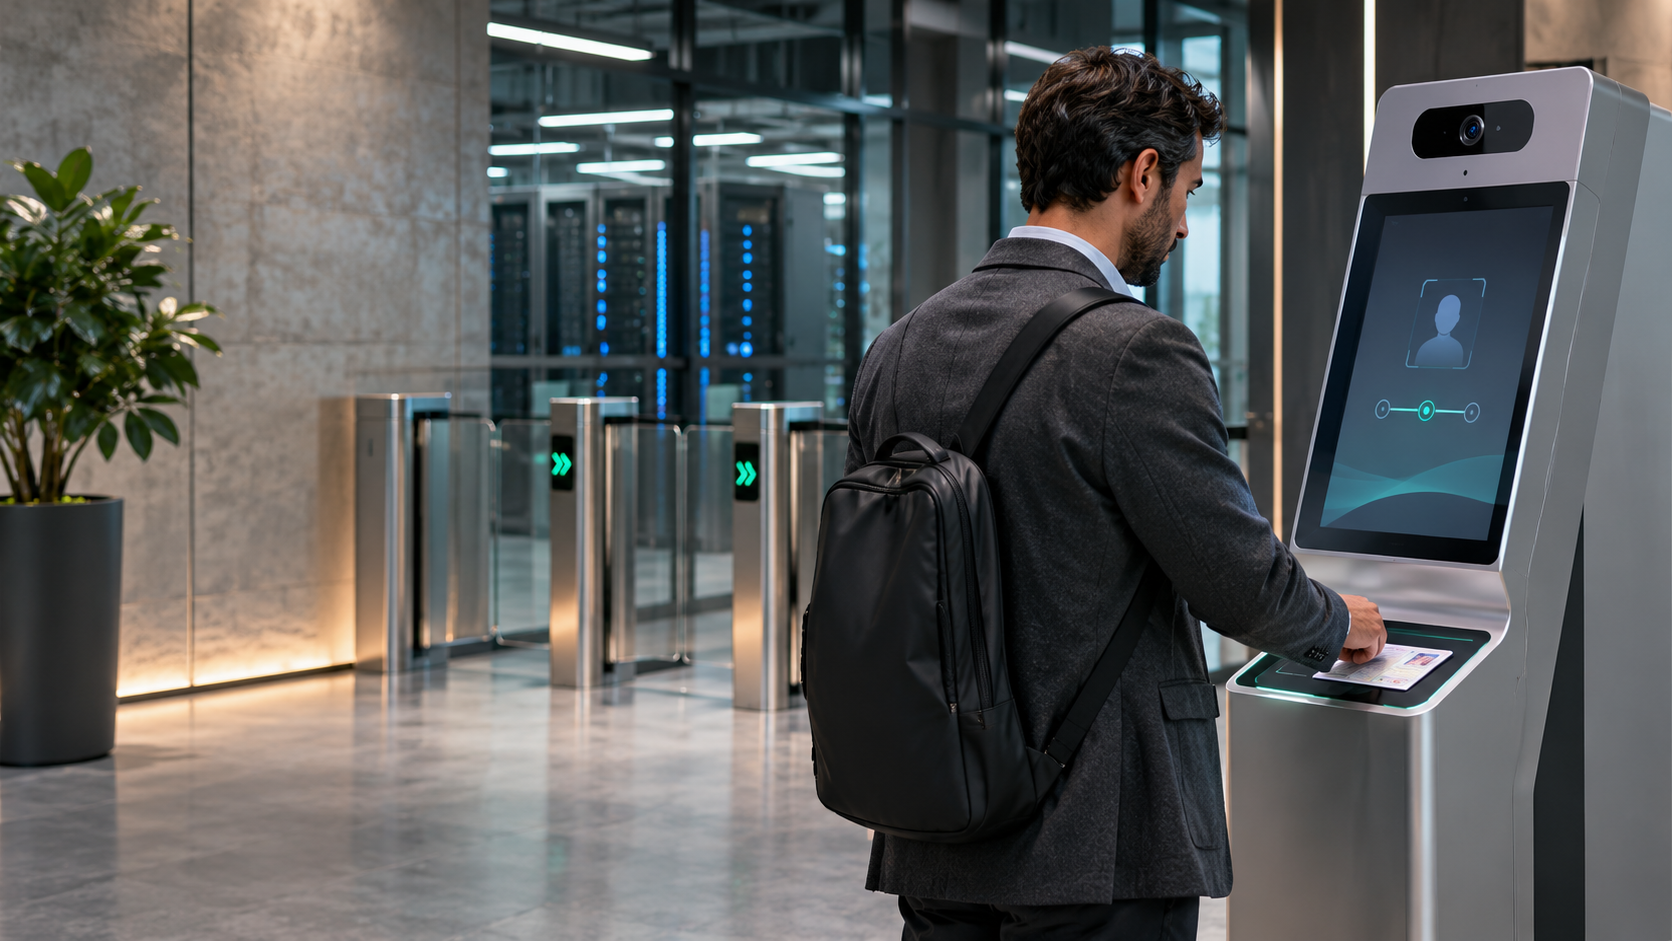
HID'in ATOM belge tarayıcısı ve U.ARE.U yüz doğrulama modülü, Soloinsight CloudGate platformu ile CTS kiosk donanımı üzerinde bir araya getirilerek kritik tesislerde kimlik denetimini otomatikleştiren self-servis bir mimari oluşturuyor.
Giriş Güvenliğinde Beyan Odaklı Süreçlerin Yarattığı Riskler
Veri merkezleri, hastaneler ve lojistik merkezleri gibi yüksek güvenlik gerektiren alanlarda her gün çok sayıda yüklenici, tedarikçi ve ziyaretçi geçiş yapmaktadır. Geleneksel check-in prosedürlerinde resepsiyon görevlilerinin kimlik belgelerinin gerçekliğini teknik olarak doğrulayamaması veya ziyaretçilerin sadece isim beyan ederek içeri girmesi, yetkisiz kişilerin kart almasına ve geriye dönük denetim açıklarına yol açmaktadır.
Denetime tabi tesislerde sahte ya da doğrulanamayan kimliklerle sağlanan fiziki erişim, bir güvenlik ihlali anında geriye dönük iz sürmeyi imkansız hale getirebilmektedir. Düzenleyici kurallara uyumluluk sağlamak adına ziyaretçi kimliklerinin henüz fiziksel geçiş kartı üretilmeden önce güvenilir donanımlarla teyit edilmesi operasyonel bir zorunluluk oluşturur.
Self-Servis Kiosk Mimarisi ve Kimlik Doğrulama Katmanları
Entegrasyon kapsamında geliştirilen süreçte ev sahibi, ziyaretçiyi önceden Soloinsight CloudGate platformuna kaydeder ve sistem ziyaretçiye QR kod içeren bir davet e-postası iletir. Ziyaretçi self-servis CTS kioskuna ulaştığında bu kodu taratır; ardından pasaport, sürücü belgesi veya mobil kimlik formatlarını okuyabilen donanımsal HID ATOM okuyucu ile belge teyidi gerçekleştirilir.
Belge sunumunun hemen ardından HID U.ARE.U Face Module devreye girerek canlı yüz doğrulaması yürütür. Biyometrik modül, kameraya yansıyan görüntünün canlı bir yüze ait olmaması ya da sunulan kimlik belgesindeki fotoğrafla eşleşmemesi durumunda işlemi anında reddeder. Doğrulama başarılı olduğunda sistem ziyaretçi kartını basar ve ev sahibine bilgilendirme gönderir.
Biyometrik doğrulamanın kullanıldığı bu tür sistemlerde veri koruma gereklilikleri ayrıca değerlendirilmelidir. Türkiye'de kişileri benzersiz biçimde tanımlamaya yönelik biyometrik veriler, KVKK kapsamında özel nitelikli kişisel veri olarak korunur. Bu nedenle yüz verilerinin hangi hukuki şartla işlendiği, nerede ve ne kadar süreyle saklandığı, kimlerin erişebildiği ve mümkün olan durumlarda alternatif doğrulama yöntemlerinin bulunup bulunmadığı sistem tasarımında belirlenmelidir. Kimlik doğrulamasının başarılı olması da ziyaretçinin bütün fiziksel alanlara erişim yetkisi bulunduğu anlamına gelmez.
Optik ve Çip Güvenliği: Standart Kameralardan Ayrışan Donanım Özellikleri
Ortam ışığına bağımlı olan ve gömülü güvenlik öğelerini okumakta yetersiz kalabilen mobil telefon kameralarının aksine, özel belge tarayıcı mimarisi sahtecilik risklerini minimize etmeyi hedefler. HID ATOM ünitesi; kimliklerdeki şifreli veri şeritlerini, barkodları ve RFID/NFC çiplerini doğrudan okur ve belgenin yapısal bütünlük unsurlarını analiz eder.
Kullanıcı deneyimi tarafında ise ziyaretçilerin pasaport, barkod veya mobil kimlik gibi farklı türdeki belgeler için ayrı okuyuculara yönelmesine gerek kalmadan tek bir tarama yüzeyinden işlem yapabilmesi sağlanmaktadır.
PIAM, PACS ve Kurumsal Denetim Entegrasyonu
Doğrulama süreçlerinde oluşan kayıtlar, Soloinsight CloudGate platformunda merkezi olarak yönetilir. Üreticinin açıklamasına göre sistem; HIPAA, GDPR, SOC 2 Type II ve ISO 27001 dahil 40'tan fazla düzenleme ve standart çerçevesine yönelik denetim süreçlerini destekler. Ancak bu altyapının kullanılması, kuruluşun ilgili mevzuata ve standartlara kendiliğinden uyumlu olduğu anlamına gelmez. Uyumun sağlanması, sistemin nasıl yapılandırıldığına ve kurumun veri işleme politikalarına da bağlıdır.
Mimari, HID Signo okuyucuları ve mobil kimlik altyapılarını desteklerken, yaklaşık 30 fiziksel geçiş kontrol sistemi (PACS) konnektörü ile BT, İK, IAM ve SIEM katmanlarında 150'den fazla entegrasyon seçeneği barındırır. CTS tarafından üretilen kiosk donanımı ise ADA standartlarına uyumlu yapıda sunulmaktadır.
Bu mimarinin kritik tesislerdeki asıl değeri, kimlik belgesi doğrulamasını fiziksel erişim yetkilendirmesiyle ilişkilendirebilmesidir. Bununla birlikte belge doğrulama, ziyaretçi onayı ve geçiş izni ayrı güvenlik aşamalarıdır. PACS entegrasyonunun doğru yapılandırılması ve istisnai durumlarda insan denetiminin korunması, otomatik kimlik kontrolünün gerçek bir erişim güvenliği katmanına dönüşmesi açısından önem taşır.
Kaynaklar
Kaynak: HID