
SonicWall SSL-VPN'de MFA'yı Atlatabilen Güvenlik Açığı: CISA'dan Acil Uyarı
SonicWall'un SonicOS SSL-VPN hizmetinde tespit edilen CVE-2026-19868 açığı, belirli koşullarda SAML kimlik doğrulamasının ve çok faktörlü doğrulamanın (MFA) atlatılmasına yol açabiliyor. CISA, 6 Kasım 2026'da açığı aktif istismar edilen güvenlik açıkları listesine ekledi. SonicWall, etkilenen cihazlar için güvenlik güncellemesi yayımladı.
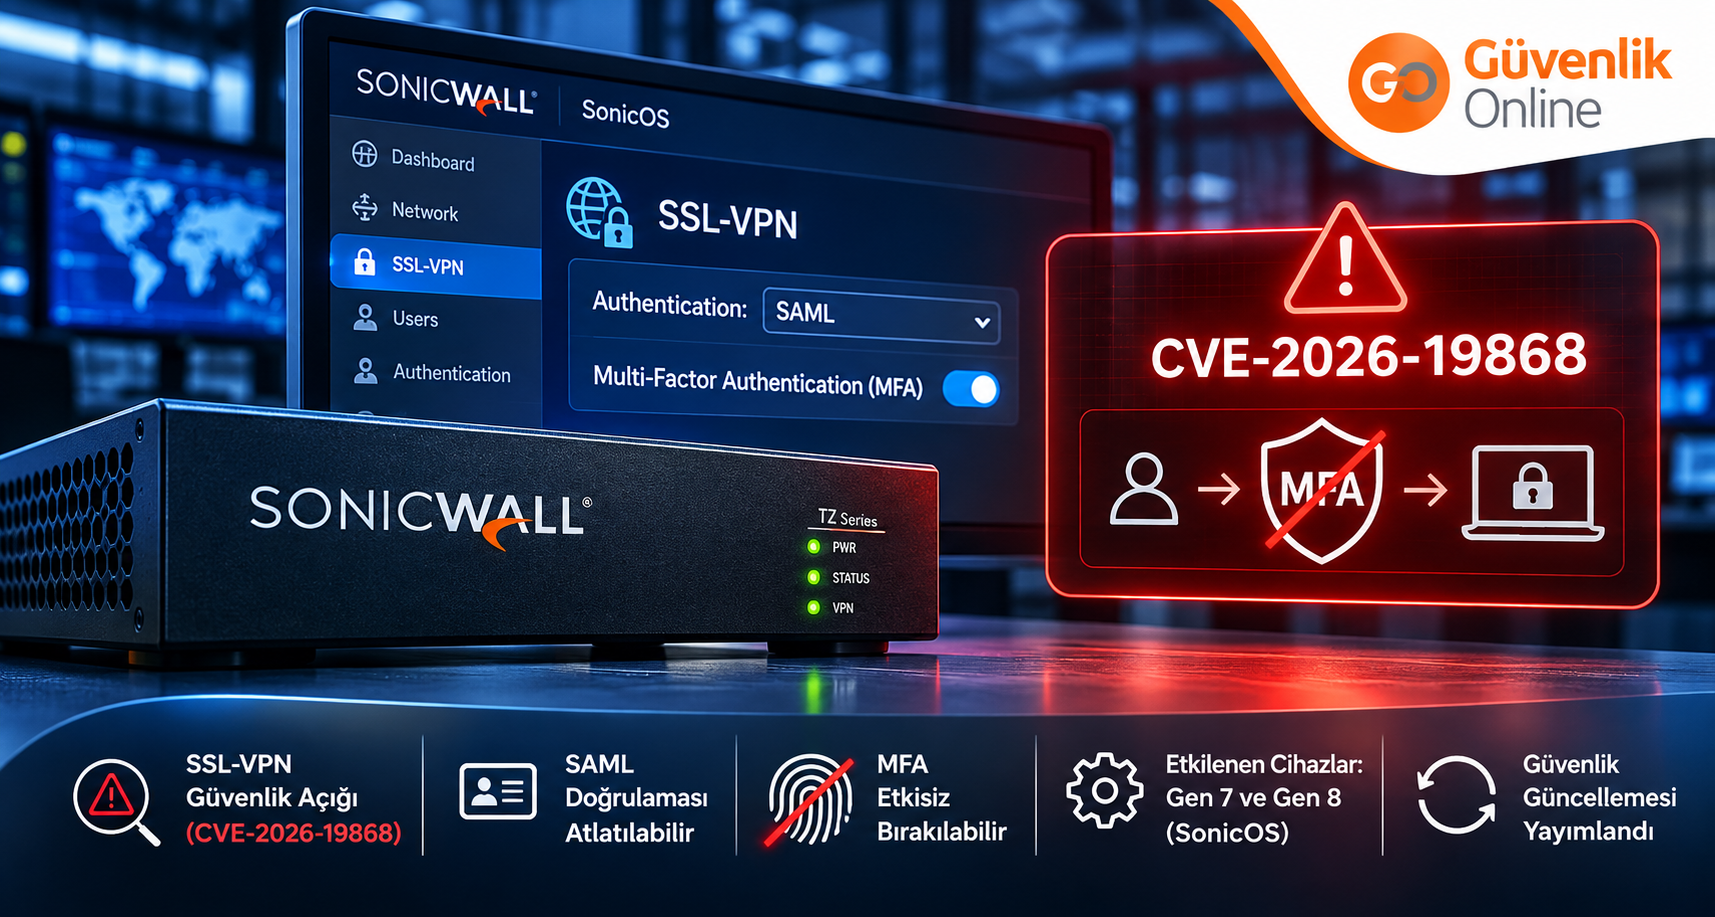
Siber güvenlik üreticisi SonicWall, SonicOS işletim sisteminin SSL-VPN bileşenini etkileyen ve bazı kimlik doğrulama kontrollerinin atlatılmasına imkân verebilen bir güvenlik açığı için güncelleme yayımladı.
CVE-2026-19868 olarak takip edilen açık, 6 Kasım 2026'da kamuoyuna duyuruldu. Aynı gün ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), güvenlik açığını Known Exploited Vulnerabilities (KEV) kataloğuna ekledi.
SonicWall'un SNWLID-2026-0014 numaralı güvenlik bildirimi, SonicOS'un Gen 7 ve Gen 8 güvenlik duvarlarında bulunan birden fazla güvenlik sorununu kapsıyor.
Bunlardan CVE-2026-19868, özellikle SAML kimlik doğrulamasının kullanıldığı SSL-VPN yapılandırmalarını ilgilendiriyor.
Üretici, açığın istismar edilmiş olabileceğine ilişkin bir raporu incelediğini belirtirken CISA'nın KEV kaydı, gerçek saldırılarda istismar edildiğine ilişkin kanıt bulunduğunu gösteriyor. Bununla birlikte saldırıların kapsamına veya etkilenen kuruluşlara ilişkin kamuya açık ayrıntılı bilgi bulunmuyor.
CVE-2026-19868 Güvenlik Açığı Nedir?
Güvenlik açığı, SonicOS SSL-VPN hizmetinin kimlik doğrulama kontrollerini uygulama biçimiyle ilgili.
SSL-VPN, kullanıcıların internet üzerinden kurumsal ağ kaynaklarına güvenli uzaktan bağlantı kurmasını sağlayan teknolojiler arasında bulunuyor.
Kurumsal sistemlerde bu bağlantılar, Security Assertion Markup Language (SAML) gibi merkezi kimlik doğrulama mekanizmalarıyla yönetilebiliyor.
SAML, kullanıcıların kimlik doğrulamasını bir kimlik sağlayıcısı üzerinden gerçekleştirmeye yardımcı oluyor. Bu süreçte çok faktörlü kimlik doğrulama (MFA) da zorunlu tutulabiliyor.
Ancak CVE-2026-19868, başka bir kimlik doğrulama yöntemi için geçerli hesap bilgilerine sahip kişilerin, belirli koşullarda SAML denetimini atlatabilmesine yol açabiliyor.
Başarılı bir istismar durumunda SAML üzerinden zorunlu tutulan MFA mekanizması da devre dışı kalabiliyor.
Önemli ayrım: Bu açık, herhangi bir saldırganın hiçbir hesap bilgisi olmadan bütün SonicWall VPN sistemlerine erişebildiği anlamına gelmiyor. İstismar senaryosunda alternatif bir kimlik doğrulama yöntemi için geçerli kimlik bilgileri bulunması gerekiyor.
Hangi SonicWall Cihazları Etkileniyor?
SonicWall'un açıklamasına göre ilgili güvenlik güncellemeleri, Gen 7 ve Gen 8 güvenlik duvarlarının fiziksel ve sanal sürümlerini kapsıyor.
CVE-2026-19868 açısından temel koşul ise SSL-VPN girişlerinde SAML kimlik doğrulamasının etkin olması.
Etkilenen ve düzeltilmiş SonicOS sürümleri şöyle:
| Platform | Etkilenen sürümler | Düzeltilmiş sürüm |
|---|---|---|
| Gen 7 | SonicOS 7.3.3-7015 ve öncesi | SonicOS 7.3.4-7013 veya üzeri |
| Gen 8 | SonicOS 8.2.2-8015 ve öncesi | SonicOS 8.2.3-8015 veya üzeri |
Etkilenen ürün aileleri arasında Gen 7 TZ, NSa, NSsp ve NSv ile Gen 8 TZ, NSa ve NSv güvenlik duvarları bulunuyor.
Ancak ürünün yalnızca bu ailelerden birine ait olması, CVE-2026-19868 açığı bakımından riskli yapılandırmaya sahip olduğu anlamına gelmiyor. SSL-VPN kimlik doğrulama ayarlarının da incelenmesi gerekiyor.
SonicWall, ilgili sürümlerin kurumsal bakım süreçleri dikkate alınarak güncellenmesini öneriyor.
CISA Açığı Neden Aktif İstismar Listesine Ekledi?
CISA, 6 Kasım 2026 tarihinde CVE-2026-19868'i bilinen ve istismar edildiğine ilişkin kanıt bulunan güvenlik açıkları kataloğuna dahil etti.
KEV kataloğu, yalnızca teorik risklerin listelendiği bir veri tabanı değil. Gerçek saldırılarda istismar edildiği bilinen güvenlik açıklarının önceliklendirilmesini amaçlıyor.
Bu nedenle CVE-2026-19868'in kataloğa eklenmesi, güvenlik ekipleri açısından güncelleme önceliğini artırıyor.
CISA'nın kaydında ABD'deki ilgili federal sivil kurumlar için son önlem tarihi 20 Kasım 2026 olarak belirtiliyor.
Bu tarih Türkiye'deki özel sektör kuruluşları için doğrudan geçerli bir yasal son tarih değil. Bununla birlikte riskin acil değerlendirilmesi gerektiğine ilişkin önemli bir gösterge oluşturuyor.
SonicWall'un üretici değerlendirmesinde güvenlik açığının CVSS 3.1 puanı 7,1 olarak belirtiliyor. CVE veri kayıtlarında farklı değerlendirme kaynaklarına ait 7,5 puanlık bir hesaplama da bulunuyor.
Bu nedenle tek bir CVSS puanı üzerinden cihazların risk düzeyini değerlendirmek yerine, aktif istismar bilgisinin, sistemin internet erişiminin ve kimlik doğrulama yapılandırmasının birlikte ele alınması gerekiyor.
Çok Faktörlü Kimlik Doğrulamanın Atlatılması Neden Önemli?
MFA, parola ele geçirilse bile kullanıcı hesabına yetkisiz erişimi zorlaştırmak için kullanılan temel güvenlik kontrollerinden biri.
Ancak güvenlik sisteminin farklı giriş yöntemleri arasında tutarlı kimlik doğrulama kuralları uygulamaması, bu korumanın etkinliğini azaltabiliyor.
CVE-2026-19868'deki temel sorun, SAML doğrulamasından geçmesi gereken bir bağlantının alternatif kimlik doğrulama yolu üzerinden değerlendirilebilmesi.
Bu durum, özellikle kurumsal VPN altyapılarında farklı kullanıcı doğrulama yöntemlerinin aynı anda desteklendiği ortamlarda dikkat gerektiriyor.
Güvenlik ekiplerinin yalnızca MFA'nın etkin görünüp görünmediğini değil, bütün erişim yollarında beklenen politikaların uygulanıp uygulanmadığını da kontrol etmeleri gerekiyor.
SonicWall Kullanıcıları Hangi Önlemleri Almalı?
SonicWall, etkilenen cihazların düzeltilmiş SonicOS sürümlerine yükseltilmesini öneriyor.
Üreticinin güvenlik bildiriminde bu CVE için doğrulanmış, güncellemenin yerini tutan bir geçici çözüm açıklanmış değil.
Bu nedenle ilgili sistemleri kullanan kuruluşların öncelikle cihaz envanterlerini incelemeleri gerekiyor.
Önerilen kontrol adımları şunlar:
SonicWall güvenlik duvarlarının modelini ve mevcut SonicOS sürümünü belirlemek.
SSL-VPN hizmetinin etkin olup olmadığını kontrol etmek.
SSL-VPN girişlerinde SAML kimlik doğrulaması kullanılıp kullanılmadığını doğrulamak.
Etkilenen sistemler için üreticinin düzeltilmiş yazılım sürümünü yüklemek.
VPN erişim günlüklerini ve kimlik sağlayıcısının oturum açma kayıtlarını incelemek.
Şüpheli bağlantıların görülmesi durumunda olay müdahale sürecini başlatmak.
Kullanılmayan uzaktan erişim yöntemlerini ve gereksiz hesap yetkilerini gözden geçirmek.
VPN günlükleriyle SAML kimlik sağlayıcısının kayıtlarının karşılaştırılması, beklenen kimlik doğrulama sürecinden geçmemiş bağlantıların araştırılmasına yardımcı olabilir.
Ancak günlük kayıtlarındaki herhangi bir farklılık tek başına başarılı saldırı kanıtı sayılmamalı.
Güncelleme işlemlerinin yapılandırma yedekleri alınarak ve olası hizmet kesintileri planlanarak gerçekleştirilmesi önem taşıyor.
Türkiye'deki Güvenlik Sektörü Açısından Önemi
Türkiye'deki işletmeler, güvenlik entegratörleri ve çok lokasyonlu kuruluşlar, uzaktan erişim için VPN çözümlerinden yararlanabiliyor.
Özellikle IP kamera, video yönetim sistemi (VMS), erişim kontrol ve bina otomasyonu altyapılarına uzaktan bakım erişimi verilen tesislerde ağ güvenliği kritik önem taşıyor.
CVE-2026-19868 doğrudan IP kameralarda veya NVR cihazlarında tespit edilmiş bir güvenlik açığı değil. Sorun SonicOS SSL-VPN kimlik doğrulama mekanizmasında bulunuyor.
Bununla birlikte güvenlik yönetim sunucularına veya tesis ağlarına VPN üzerinden erişim sağlanan ortamlarda, uzak bağlantı katmanının güvenliği fiziksel güvenlik altyapısının da korunmasına katkı sağlıyor.
Bu nedenle entegratörlerin, müşteri sistemlerine uzaktan erişim için kullandıkları güvenlik duvarlarının yazılım sürümlerini ve kimlik doğrulama politikalarını düzenli olarak denetlemeleri gerekiyor.
Türkiye'de bu açık nedeniyle saldırıya uğrayan kuruluşların sayısına ilişkin doğrulanmış bir bilgi bulunmuyor.
Güncelleme ve Erişim Denetimi Birlikte Değerlendirilmeli
SonicWall'un yayımladığı güvenlik güncellemesi, belirlenen yazılım açığının giderilmesini hedefliyor.
Ancak kurumsal uzaktan erişim güvenliği, yalnızca cihazların güncel tutulmasından ibaret değil.
Kimlik doğrulama politikaları, kullanıcı yetkileri, ağ segmentasyonu, erişim kayıtlarının izlenmesi ve olay müdahale süreçleri birlikte değerlendirilmeli.
CVE-2026-19868'in aktif istismar edilen güvenlik açıkları listesine eklenmesi, kurumların SonicWall SSL-VPN yapılandırmalarını ve mevcut SonicOS sürümlerini gecikmeden kontrol etmesi gerektiğini gösteriyor.
Kaynaklar
SonicWall — 3 Kasım 2026; son güncelleme 6 Kasım 2026
SonicOS 7.3.4 ve 8.2.3 güvenlik duyurusu
https://www.sonicwall.com/support/notices/kA1VN000002eBLN0A2
SonicWall PSIRT — 6 Kasım 2026
SNWLID-2026-0014 güvenlik bildirimi
https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0014
CISA — 6 Kasım 2026
Known Exploited Vulnerabilities kataloğu
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
CVE Program — 6 Kasım 2026
CVE-2026-19868 güvenlik açığı kaydı
https://www.cve.org/CVERecord?id=CVE-2026-19868
BleepingComputer — 6 Kasım 2026
SonicWall SSL-VPN güvenlik açığının olası istismarı ve güvenlik güncellemeleri
https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-new-ssl-vpn-mfa-bypass-flaw-exploited-in-attacks/