
Bunu da yaptılar! İsrailli bir ekip, güvenlik kameralarının kızılötesi sensörlerinden veri sızdırdı.
Yeni geliştirilen bir virüs ile güvenlik kameralarının kızılötesi sensörlerinden veri sızdırılabiliyor!
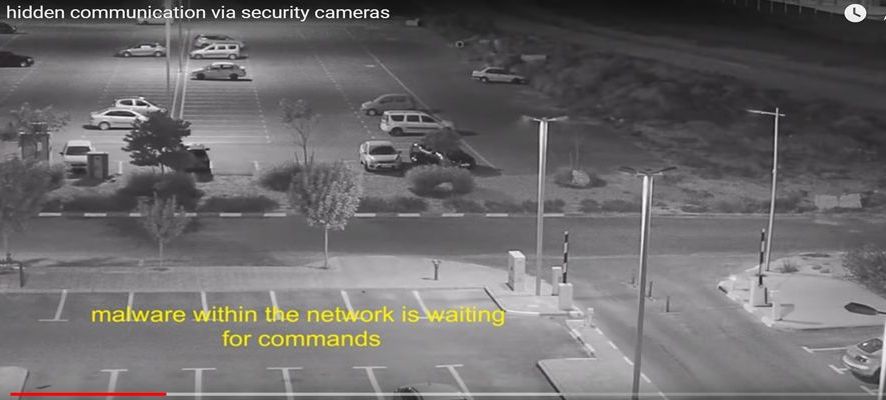
İsrail Ben-Gurion Üniversitesi'ndeki Cyber Security Research Center'dan araştırmacıları tarafından yaratılan AIR-Jumper malware, modern güvenlik kameralarının kızılötesi özelliklerini, veri sızdırmak için bir kanal olarak kullanıyor. Zararlı yazılımdan etkilenen sistemler kızılötesi sensörler yardımıyla yeni komutlar alabiliyor
Araştırma projesi kapsamında geliştirilen AIR-Jumper yazılımının, kamera yazılımıyla etkileşime giren bilgisayarlarla veya kamerayla aynı ağdaki bir bilgisayara yüklenmesi amaçlandı.
Kızılötesi LED'ler ve Veri Hırsızlığı
Virüs bilgisayardan toplanan veriler ve kameranın API'sinden yararlanarak, ağdan veri sızdırmak için güvenlik kameralarının kızılötesi LED'lerinden yararlanıyor. Kameraların kızılötesi LED aktiviteleri izleyen yazılım, LED aktivitesini 0 ve 1’den oluşan yeni sayı dizilerine dönüştürerek veri sızdırabiliyor.
Benzer şekilde, bir saldırgan, virüslü bir ağın içindeki bir güvenlik kamerasına yeni komutlar göndermek için kızılötesi LED'i kullanabiliyor. Kötü amaçlı yazılım, kameranın video beslemesini izleyerek, kızılötesi LED transmisyonlarını önceden belirlenmiş zaman aralıklarında tespit edebilir ve yanıp sönmeleri yerine getirmesi gereken yeni komutlara dönüştürebiliyor. Kötü amaçlı yazılım, internete bağlı ağlarda da kullanılabiliyor. Güvenlik duvarlarını ve anti-virüs yazılımlarını atlatabilen yazılım günlük dosyalarında çok az iz bırakıyor.
Güvenlik kameralarında, gece görüşünü etkinleştirmenin bir yolu olarak kızılötesi LED'ler yayın olarak kullanılıyor. Kızılötesi ışık insan gözüyle algılanamadığından, ağın ele geçilerek iletişim başlatılması insanlar tarafından fark edilemiyor.
Günümüzde CCTV ve gözetim çözümlerinin yaygınlaşması nedeniyle, aIR-Jumper gibi kötü amaçlı yazılımların, şirketlerden güvenli devlet kurumlarına, polis departmanlarından ileri araştırma laboratuvarlarına kadar çok çeşitli ağlarda yüklü kötü amaçlı yazılımları çalmak ve verileri çalmak için kullanılabilir.
Araştırmacılar, "Değerlendirmemize göre bir saldırgan yüzlerce metre uzaktan kameralara erişebiliyor. Verilere göre bir ağdan, kamera başına 20 bit / sn hızında veri indirilirken, kamera başına 100 bit / sn ile veri yükleme yapılabiliyor’’ dedi.
Araştırmacılar ayrıca, güvenlik kameralarına aIR-Jumper yazılımı ile nasıl komut gönderdiklerini ve etkilenen ağdaki verilere nasıl eriştiklerini gösteren iki video da yayınladı.