
ثغرة أمنية في SonicWall SSL-VPN تسمح بتجاوز المصادقة متعددة العوامل (MFA): تحذير عاجل من CISA
يمكن أن تؤدي الثغرة الأمنية CVE-2026-19868، المكتشفة في خدمة SonicOS SSL-VPN من SonicWall، إلى تجاوز مصادقة SAML والمصادقة متعددة العوامل (MFA) في ظل ظروف معينة. أضافت CISA الثغرة إلى قائمة الثغرات الأمنية المستغلة بنشاط في 6 نوفمبر 2026. وقد أصدرت SonicWall تحديثًا أمنيًا للأجهزة المتأثرة.
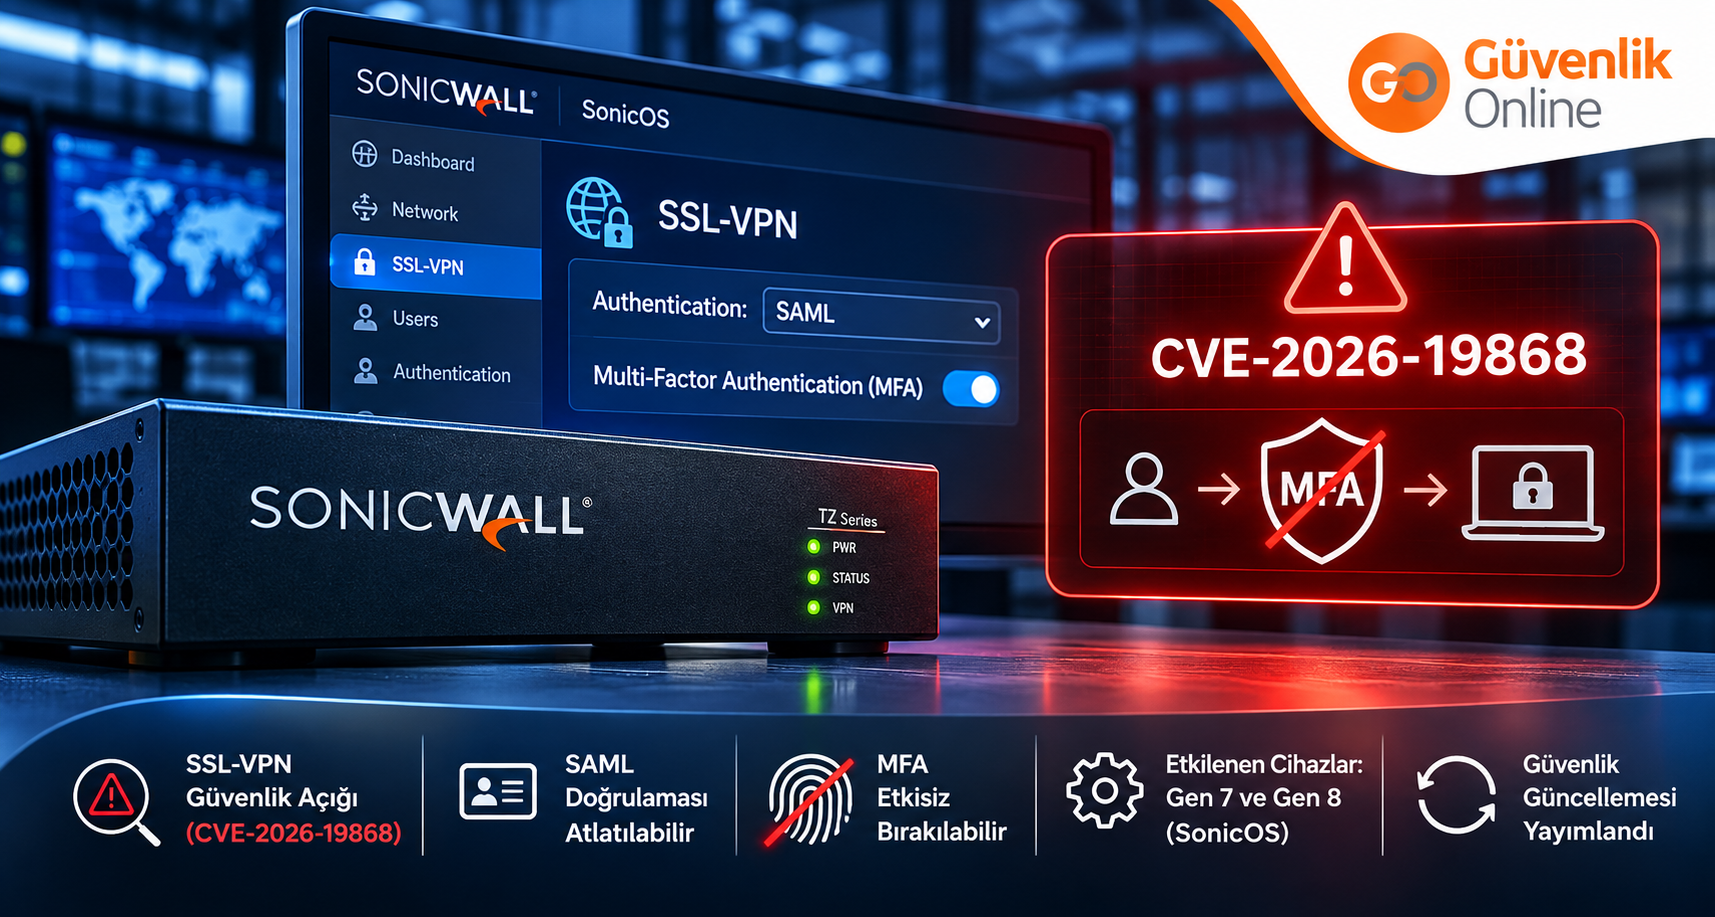
أصدرت شركة SonicWall، المتخصصة في الأمن السيبراني، تحديثًا لثغرة أمنية تؤثر على مكون SSL-VPN في نظام التشغيل SonicOS الخاص بها، والتي يمكن أن تسمح بتجاوز بعض ضوابط المصادقة.
تم الكشف عن الثغرة الأمنية، التي تحمل الرقم التعريفي CVE-2026-19868، للجمهور في 6 نوفمبر 2026. وفي اليوم نفسه، أضافت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) الثغرة إلى كتالوج الثغرات الأمنية المعروفة والمستغلة (KEV).
يغطي الإشعار الأمني من SonicWall، رقم SNWLID-2026-0014، مشكلات أمنية متعددة موجودة في جدران الحماية من الجيلين السابع والثامن من SonicOS.
من بين هذه المشكلات، تتعلق CVE-2026-19868 بشكل خاص بتكوينات SSL-VPN التي تستخدم مصادقة SAML.
بينما يشير البائع إلى أنه يحقق في تقرير حول احتمال استغلال الثغرة، يشير سجل CISA في كتالوج KEV إلى وجود أدلة على استغلال نشط في هجمات حقيقية. ومع ذلك، لا تتوفر معلومات تفصيلية علنية بشأن نطاق الهجمات أو المنظمات المتأثرة.
ما هي الثغرة الأمنية CVE-2026-19868؟
تتعلق الثغرة الأمنية بكيفية تطبيق خدمة SonicOS SSL-VPN لضوابط المصادقة.
تعد شبكات SSL-VPN من بين التقنيات التي تمكن المستخدمين من إنشاء اتصالات آمنة عن بعد بموارد الشبكة المؤسسية عبر الإنترنت.
في الأنظمة المؤسسية، يمكن إدارة هذه الاتصالات من خلال آليات مصادقة مركزية مثل لغة ترميز تأكيد الأمان (SAML).
تساعد SAML المستخدمين على إجراء المصادقة عبر موفر هوية. ويمكن أيضًا فرض المصادقة متعددة العوامل (MFA) خلال هذه العملية.
ومع ذلك، يمكن أن تسمح الثغرة CVE-2026-19868 للأشخاص الذين لديهم بيانات اعتماد حساب صالحة لطريقة مصادقة بديلة بتجاوز ضوابط SAML في ظل ظروف معينة.
في حالة الاستغلال الناجح، يمكن أيضًا تعطيل آلية المصادقة متعددة العوامل (MFA) المفروضة عبر SAML.
تمييز هام: لا تعني هذه الثغرة أن أي مهاجم يمكنه الوصول إلى جميع أنظمة SonicWall VPN دون أي بيانات اعتماد للحساب. يتطلب سيناريو الاستغلال وجود بيانات اعتماد صالحة لطريقة مصادقة بديلة.
ما هي أجهزة SonicWall المتأثرة؟
وفقًا لبيان SonicWall، تغطي التحديثات الأمنية ذات الصلة الإصدارات المادية والافتراضية لجدران الحماية من الجيلين السابع والثامن.
الشرط الأساسي لـ CVE-2026-19868 هو أن تكون مصادقة SAML ممكّنة لتسجيلات الدخول عبر SSL-VPN.
إصدارات SonicOS المتأثرة والمصححة هي كما يلي:
| المنصة | الإصدارات المتأثرة | الإصدار المصحح |
|---|---|---|
| الجيل السابع (Gen 7) | SonicOS 7.3.3-7015 والإصدارات الأقدم | SonicOS 7.3.4-7013 أو أحدث |
| الجيل الثامن (Gen 8) | SonicOS 8.2.2-8015 والإصدارات الأقدم | SonicOS 8.2.3-8015 أو أحدث |
تشمل عائلات المنتجات المتأثرة جدران الحماية من الجيل السابع (Gen 7 TZ, NSa, NSsp, NSv) ومن الجيل الثامن (Gen 8 TZ, NSa, NSv).
ومع ذلك، فإن مجرد انتماء المنتج إلى إحدى هذه العائلات لا يعني أن لديه تكوينًا محفوفًا بالمخاطر فيما يتعلق بثغرة CVE-2026-19868. يجب أيضًا مراجعة إعدادات مصادقة SSL-VPN.
توصي SonicWall بتحديث الإصدارات ذات الصلة، مع الأخذ في الاعتبار عمليات الصيانة المؤسسية.
لماذا أضافت CISA الثغرة إلى قائمة الثغرات المستغلة بنشاط؟
في 6 نوفمبر 2026، أدرجت CISA الثغرة CVE-2026-19868 في كتالوج الثغرات الأمنية المعروفة والمثبت استغلالها.
كتالوج KEV ليس مجرد قاعدة بيانات تسرد المخاطر النظرية. بل يهدف إلى تحديد أولويات الثغرات الأمنية المعروفة باستغلالها في هجمات حقيقية.
لذلك، فإن إضافة CVE-2026-19868 إلى الكتالوج تزيد من أولوية التحديث لفرق الأمن.
يشير سجل CISA إلى تاريخ استحقاق المعالجة وهو 20 نوفمبر 2026 للوكالات المدنية الفيدرالية الأمريكية ذات الصلة.
هذا التاريخ ليس موعدًا نهائيًا قانونيًا ينطبق مباشرة على مؤسسات القطاع الخاص في تركيا. ومع ذلك، فهو يمثل مؤشرًا هامًا على أن المخاطر تتطلب تقييمًا عاجلاً.
يشير تقييم البائع من SonicWall إلى درجة CVSS 3.1 للثغرة الأمنية تبلغ 7.1. تتضمن سجلات بيانات CVE أيضًا حسابًا لدرجة 7.5 من مصادر تقييم مختلفة.
لذلك، بدلاً من تقييم مستويات مخاطر الأجهزة بناءً على درجة CVSS واحدة، يجب أخذ معلومات الاستغلال النشط، وتعرض النظام للإنترنت، وتكوين المصادقة في الاعتبار معًا.
لماذا يعد تجاوز المصادقة متعددة العوامل (MFA) أمرًا هامًا؟
تعد المصادقة متعددة العوامل (MFA) أحد ضوابط الأمان الأساسية المستخدمة لجعل الوصول غير المصرح به إلى حساب المستخدم صعبًا، حتى لو تم اختراق كلمة المرور.
ومع ذلك، إذا فشل نظام الأمان في تطبيق قواعد مصادقة متسقة عبر طرق تسجيل الدخول المختلفة، فقد يقلل ذلك من فعالية هذا الحماية.
المشكلة الأساسية في CVE-2026-19868 هي أن الاتصال الذي يجب أن يمر عبر مصادقة SAML يمكن تقييمه عبر مسار مصادقة بديل.
يتطلب هذا الوضع اهتمامًا، خاصة في البنى التحتية لشبكات VPN المؤسسية حيث يتم دعم طرق مصادقة المستخدم المختلفة في وقت واحد.
تحتاج فرق الأمن إلى التحقق ليس فقط مما إذا كانت المصادقة متعددة العوامل (MFA) تبدو ممكّنة، ولكن أيضًا مما إذا كانت السياسات المتوقعة مطبقة عبر جميع مسارات الوصول.
ما هي الإجراءات التي يجب على مستخدمي SonicWall اتخاذها؟
توصي SonicWall بترقية الأجهزة المتأثرة إلى إصدارات SonicOS المصححة.
لا يصف الإشعار الأمني للبائع حلاً مؤقتًا تم التحقق منه يحل محل التحديث لهذه الثغرة.
لذلك، يجب على المنظمات التي تستخدم هذه الأنظمة مراجعة قوائم جرد أجهزتها أولاً.
تشمل خطوات التحكم الموصى بها ما يلي:
تحديد طراز جدران حماية SonicWall وإصدار SonicOS الحالي.
التحقق مما إذا كانت خدمة SSL-VPN ممكّنة.
التحقق مما إذا كانت مصادقة SAML مستخدمة لتسجيلات الدخول عبر SSL-VPN.
تثبيت إصدار البرنامج المصحح من البائع للأنظمة المتأثرة.
مراجعة سجلات الوصول إلى VPN وسجلات تسجيل الدخول لموفر الهوية.
بدء إجراءات الاستجابة للحوادث في حالة ملاحظة اتصالات مشبوهة.
مراجعة طرق الوصول عن بعد غير المستخدمة وامتيازات الحساب غير الضرورية.
يمكن أن تساعد مقارنة سجلات VPN بسجلات موفر الهوية في التحقيق في الاتصالات التي لم تمر عبر عملية المصادقة المتوقعة.
ومع ذلك، لا ينبغي اعتبار أي تباين في سجلات الدخول دليلاً على هجوم ناجح بمفرده.
من المهم إجراء إجراءات التحديث عن طريق أخذ نسخ احتياطية للتكوين والتخطيط لانقطاعات الخدمة المحتملة.
الأهمية لقطاع الأمن في تركيا
يمكن للشركات ومدمجي الأمن والمنظمات متعددة المواقع في تركيا الاستفادة من حلول VPN للوصول عن بعد.
يعد أمن الشبكة ذا أهمية بالغة في المنشآت التي يتم فيها توفير الوصول عن بعد للصيانة لبنى تحتية مثل كاميرات IP وأنظمة إدارة الفيديو (VMS) والتحكم في الوصول وأتمتة المباني.
ليست CVE-2026-19868 ثغرة أمنية تم العثور عليها مباشرة في كاميرات IP أو أجهزة NVR. تكمن المشكلة في آلية مصادقة SonicOS SSL-VPN.
ومع ذلك، في البيئات التي يتم فيها الوصول إلى خوادم إدارة الأمن أو شبكات المنشآت عبر VPN، يساهم أمان طبقة الاتصال عن بعد في حماية البنية التحتية للأمن المادي.
لذلك، يجب على المدمجين مراجعة إصدارات البرامج وسياسات المصادقة لجدران الحماية التي يستخدمونها للوصول عن بعد إلى أنظمة العملاء بانتظام.
لا توجد معلومات مؤكدة بشأن عدد المنظمات في تركيا التي تعرضت لهجوم بسبب هذه الثغرة.
يجب تقييم التحديثات وضوابط الوصول معًا
يهدف التحديث الأمني الذي أصدرته SonicWall إلى معالجة الثغرة البرمجية المحددة.
ومع ذلك، فإن أمان الوصول عن بعد للشركات لا يقتصر فقط على تحديث الأجهزة.
يجب تقييم سياسات المصادقة، وامتيازات المستخدم، وتجزئة الشبكة، ومراقبة سجلات الوصول، وعمليات الاستجابة للحوادث معًا.
تشير إضافة CVE-2026-19868 إلى قائمة الثغرات الأمنية المستغلة بنشاط إلى أنه يجب على المؤسسات التحقق من تكوينات SonicWall SSL-VPN وإصدارات SonicOS الحالية دون تأخير.
المصادر
SonicWall — 3 نوفمبر 2026؛ آخر تحديث 6 نوفمبر 2026
إشعار أمني لـ SonicOS 7.3.4 و 8.2.3
https://www.sonicwall.com/support/notices/kA1VN000002eBLN0A2
SonicWall PSIRT — 6 نوفمبر 2026
نشرة أمنية SNWLID-2026-0014
https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0014
CISA — 6 نوفمبر 2026
كتالوج الثغرات الأمنية المعروفة والمستغلة
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
برنامج CVE — 6 نوفمبر 2026
سجل الثغرة الأمنية CVE-2026-19868
https://www.cve.org/CVERecord?id=CVE-2026-19868
BleepingComputer — 6 نوفمبر 2026
الاستغلال المحتمل لثغرة SonicWall SSL-VPN والتحديثات الأمنية
https://www.bleepingcomputer.com/news/security/sonicwall-warns-of-new-ssl-vpn-mfa-bypass-flaw-exploited-in-attacks/