
HID تستحوذ على inepro ID: محفظة المصادقة تتوسع
وسعت HID محفظتها للمصادقة القائمة على تقنيتي RFID والبلوتوث من خلال الاستحواذ على شركة inepro ID الهولندية. يشمل الاستحواذ الطباعة الآمنة، والخزائن الذكية، وأجهزة مكان العمل المشتركة.
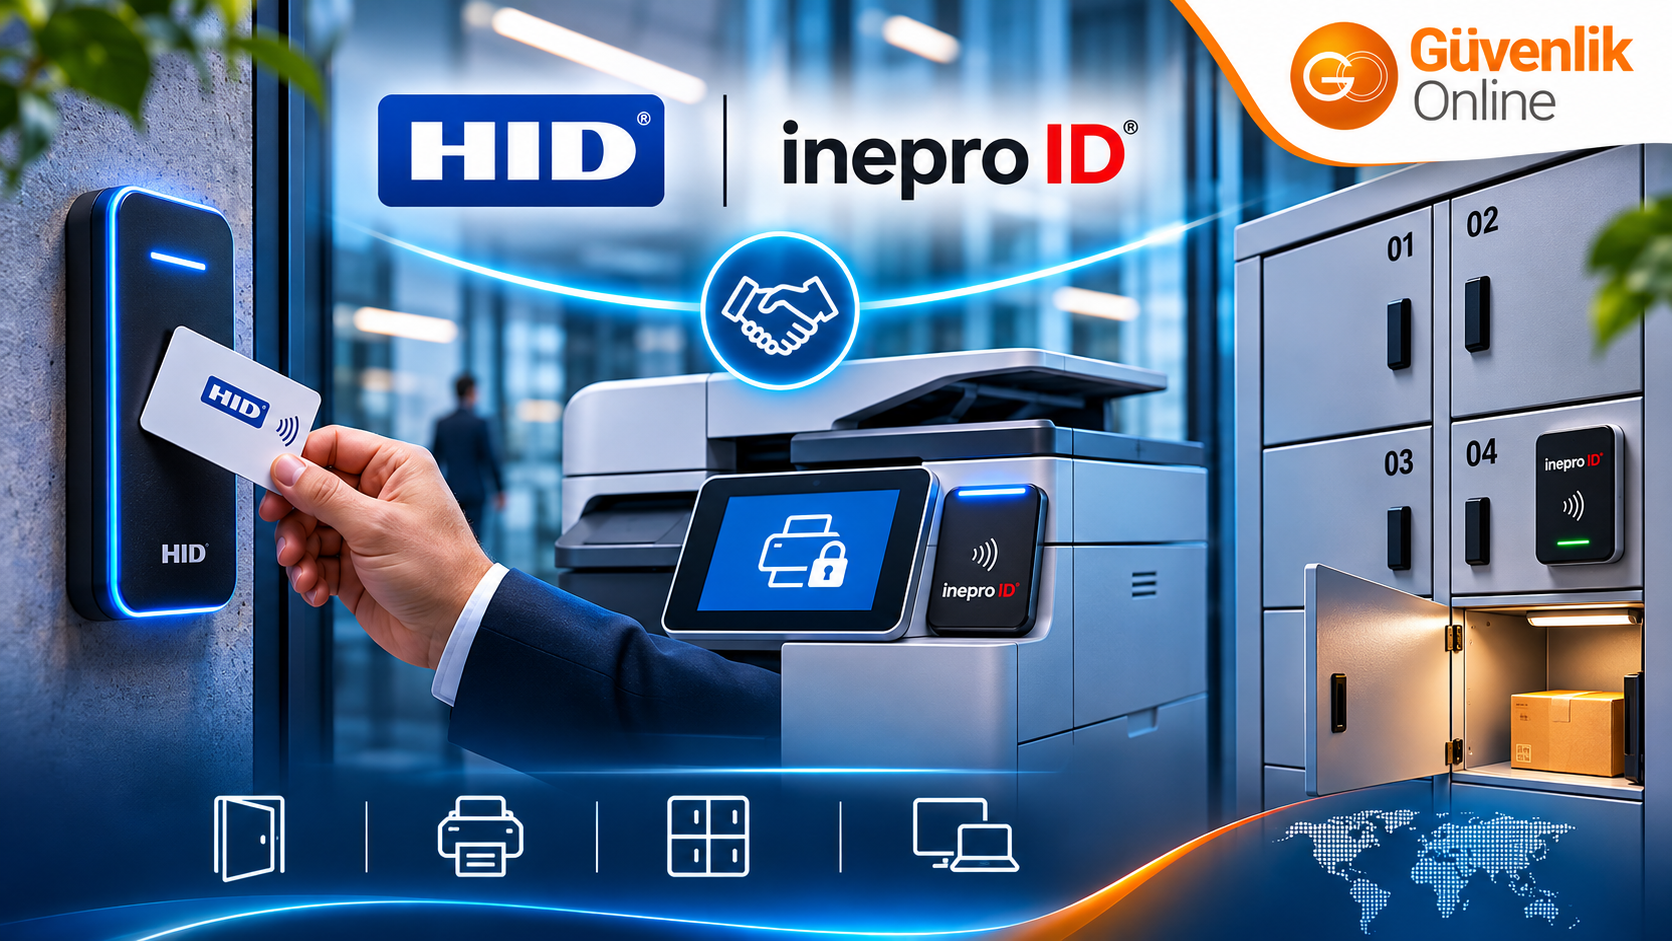
أعلنت شركة HID، المطورة لتقنيات إدارة الهوية والوصول، في 3 نوفمبر 2026، عن استحواذها على inepro ID، وهي جزء من مجموعة inepro Group ومقرها هولندا.
تُعتبر هذه الصفقة خطوة مهمة نحو إدارة أكثر تكاملاً لتقنيات المصادقة المستخدمة في أجهزة مكان العمل المشتركة، بالإضافة إلى أنظمة الوصول التقليدية للأبواب.
أضافت HID، إحدى علامات مجموعة ASSA ABLOY التجارية، قوارئ RFID وBluetooth Low Energy (BLE) الخاصة بـ inepro ID، بالإضافة إلى برامجها وخدماتها الاحترافية إلى محفظتها مع هذا الاستحواذ.
ما هي التقنيات التي تطورها inepro ID؟
تأسست inepro ID في التسعينيات، وتعمل في مجال تقنيات المصادقة اللاتلامسية. تُستخدم حلول الشركة بشكل أساسي في السوق الأوروبية، ولها وجود أيضًا في أمريكا الشمالية واللاتينية.
تشمل مجالات استخدام المنتجات الطباعة السحابية الآمنة، والتحكم في تدفق المستندات، وإدارة الخزائن الذكية، وأنظمة الدفع المصغر، وتسجيل أنشطة المستخدمين.
إحدى عائلات المنتجات الرئيسية التي انضمت إلى محفظة HID مع هذا الاستحواذ هي قوارئ Spider.
تتضمن عائلة Spider قوارئ مدمجة يمكن دمجها في الطابعات والخزائن، بالإضافة إلى قوارئ سطح المكتب والمحمولة للاستخدام في محطات العمل، واللوحات الرقمية، ونقاط الدفع.
يشير بيان HID إلى أن المنتجات تتميز ببنية مصممة لدعم تقنيات بيانات الاعتماد المختلفة. ومع ذلك، هذا لا يعني أن كل بطاقة أو هوية محمولة ستعمل مع أي جهاز دون الحاجة إلى تكوين إضافي.
تعتمد التوافقية الفعلية على القارئ المستخدم، وتقنية الهوية، وتكامل النظام.
لماذا تُعد الطباعة الآمنة جزءًا من التحكم في الوصول؟
حماية الأبواب بنظام التحكم الإلكتروني في الوصول في مؤسسة ما لا يعني أن جميع المعلومات والأجهزة داخلها تتمتع بنفس المستوى الأمني.
على سبيل المثال، إذا تمت طباعة مستند حساس أُرسل إلى طابعة مكتبية مشتركة قبل وصول المستخدم إلى الجهاز، فقد يتمكن أفراد غير مصرح لهم من الوصول إلى المستند.
للتخفيف من هذا الخطر، يمكن لأنظمة الطباعة الآمنة ربط عملية الطباعة بالمصادقة.
في نظام مُكوّن بشكل صحيح، يمكن للمستخدم تحرير مهام الطباعة الخاصة به عن طريق تقديم بطاقته أو أي وسيلة تعريف أخرى مدعومة إلى القارئ.
يمكن استخدام نهج مماثل للوصول إلى الخزائن المشتركة أو أجهزة مكان العمل المحددة.
الميزة المشتركة لهذه التقنيات هي قدرتها على ربط استخدام مورد مادي بهوية محددة وعملية ترخيص.
كيف ستتوسع محفظة OMNIKEY من HID؟
وفقًا لبيان HID، انضمت inepro ID إلى مجال أعمال تقنيات التعريف (IDT) التابع للشركة وتم وضعها جنبًا إلى جنب مع محفظة المصادقة OMNIKEY الحالية.
تُعرف عائلة منتجات OMNIKEY بحلول القوارئ التي تدعم تقنيات البطاقات والمصادقة عبر سيناريوهات استخدام متنوعة.
يُضيف انضمام inepro ID منتجات وخبرات جديدة إلى HID، خاصة في مجالات الطباعة الآمنة والمصادقة للأجهزة المشتركة.
ومع ذلك، لم تعلن الشركة عن توحيد جميع أجهزة OMNIKEY وSpider الحالية بالكامل على منصة واحدة.
لن يكون من الدقيق تفسير إعلان الاستحواذ على أنه تكامل تقني مكتمل أو معيار وصول مشترك جديد يغطي كل جهاز.
ما الذي قد يتغير لمُدمجي الأنظمة الأمنية؟
الجانب الأكثر أهمية لهذا التطور بالنسبة لمُدمجي الأنظمة الأمنية هو إمكانية توسيع نطاق مشاريع التحكم في الوصول.
قد يتكون المشروع التقليدي من أقفال أبواب إلكترونية، وقوارئ بطاقات، ولوحات تحكم، وبرامج إدارة مركزية.
ولكن، إذا كان الموظفون داخل نفس المؤسسة بحاجة أيضًا إلى إدارة وصولهم إلى الطابعات والخزائن والمعدات المشتركة، فإن التشغيل المتوافق لأنظمة المصادقة المختلفة يصبح ذا صلة.
يمكن أن يؤدي دمج محافظ منتجات HID وinepro ID إلى إنشاء خيارات حلول أوسع لمثل هذه المشاريع.
تشمل الموضوعات التي يجب على المُدمجين تقييمها التوافق مع البنية التحتية للبطاقات الحالية، وبروتوكولات القوارئ، والإدارة المركزية لحقوق الوصول، ودورة حياة المستخدم، وتكاليف التشغيل.
خاصة في الهياكل المؤسسية الكبيرة، يُعد التحديث المتسق لأذونات الوصول عبر الأنظمة المختلفة عند بدء الموظف العمل، أو تغيير الأدوار، أو مغادرة المؤسسة أمرًا بالغ الأهمية.
بعد الأمن السيبراني وحماية البيانات
يُجلب توسع أنظمة المصادقة إلى المزيد من الأجهزة مسؤوليات أمنية جديدة، بالإضافة إلى إمكانية تسهيل الإدارة.
لا يشير دعم القارئ لتقنية RFID أو BLE وحده إلى أن النظام آمن. يجب أيضًا تقييم أمان تقنية الهوية المستخدمة، وحماية الاتصالات، وإدارة المفاتيح، وبرامج الجهاز الثابتة، وسياسات الترخيص.
علاوة على ذلك، عندما يتم تسجيل عمليات الطباعة، والوصول إلى الخزائن، وأنشطة المستخدمين، يصبح من المهم معرفة الأغراض التي تُحفظ من أجلها هذه السجلات، ومن يمكنه الوصول إليها، ومدة تخزينها.
في التطبيقات داخل تركيا، يجب أيضًا تقييم إجراءات معالجة البيانات الشخصية بموجب التزامات KVKK.
لا تعني هذه النقاط وجود ثغرة أمنية مؤكدة في المنتجات المكتسبة. بل تبرز كمتطلبات أمنية عامة يجب مراعاتها خلال مراحل تصميم وشراء البنى التحتية للمصادقة المتصلة.
الأهمية لقطاع الأمن في تركيا
في تركيا، لا تقتصر أنظمة الأمن المؤسسية على إدارة مداخل المباني فقط.
في منشآت مثل المستشفيات والجامعات والمصانع والمكاتب والمراكز اللوجستية، يمكن أن تمتد الحاجة إلى المصادقة لتشمل أجهزة وخدمات متنوعة.
لذلك، عند إجراء استثمارات في التحكم في الوصول، أصبح من المهم بشكل متزايد تقييم ليس فقط قوارئ الأبواب ولكن أيضًا نقاط المصادقة الأخرى في جميع أنحاء المؤسسة.
لا يتضمن استحواذ HID إطلاق منتج محدد أو إعلان تسعير للسوق التركية. لذلك، يلزم التحقق بشكل منفصل من توفر المنتجات الجديدة وخيارات التكامل في تركيا.
ماذا نتوقع بعد الاستحواذ؟
تؤكد HID أنها ستواصل دعم عملاء وشركاء inepro ID.
يركز بيان الشركة على توسيع حلول الطباعة الآمنة والمصادقة من خلال الاستفادة من الخبرة التكنولوجية لكلا الطرفين.
ومع ذلك، لم يتم الكشف عن الشروط المالية للاستحواذ وخارطة طريق فنية مفصلة حول كيفية دمج محافظ المنتجات في المستقبل في الإعلان.
يكمن المعنى الأوسع لهذا التطور في الاتجاه نحو اعتبار التحكم في الوصول المادي والمصادقة الرقمية ضمن استراتيجيات أمنية مشتركة، بدلاً من التعامل معهما كنظامين مستقلين.