
هل الهواتف الذكية الاقتصادية تشكل خطرًا أمنيًا على شبكات الشركات؟
يمكن أن يؤدي استخدام الموظفين لهواتفهم الشخصية في العمل إلى تقليل التكاليف. ومع ذلك، فإن الأجهزة التي انتهى دعم برامجها، أو التي لم يتم التحقق من موثوقيتها، أو التي لا تتوافق مع سياسات أمان الشركات، قد تشكل مخاطر كبيرة. هل الهواتف الاقتصادية أقل أمانًا حقًا؟ نستعرض BYOD، وإدارة الأجهزة المحمولة، وأمان الوصول للشركات من جوانبها التقنية.
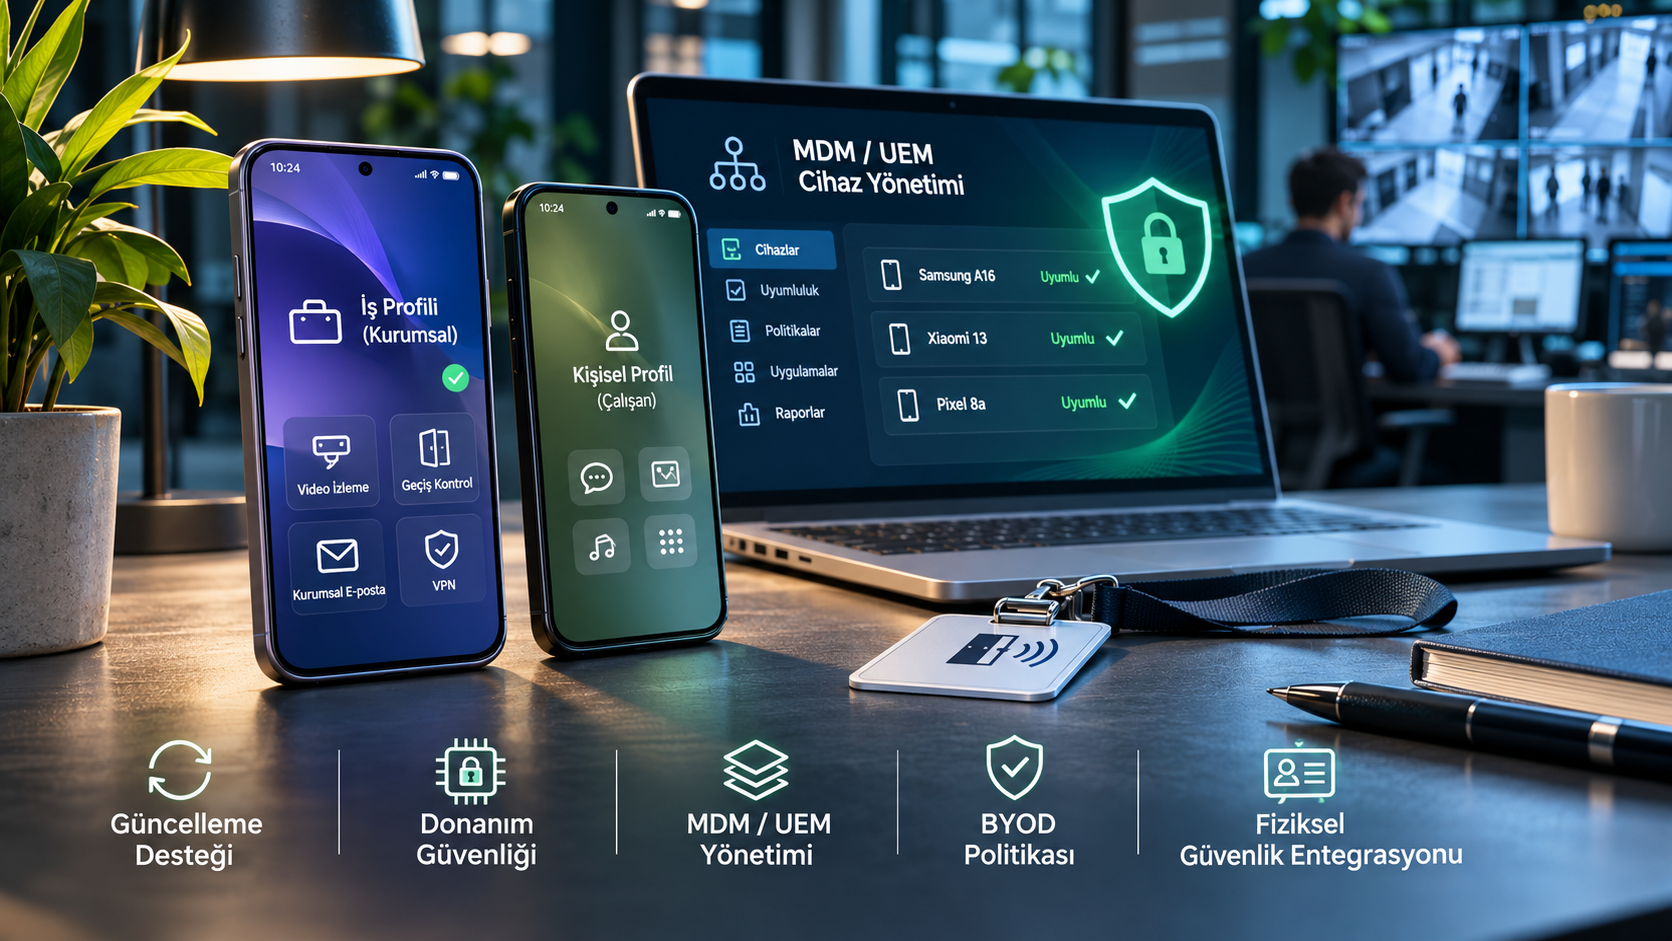
هل سعر الهاتف الذكي كافٍ لتحديد مدى أمانه لشبكات الشركات؟
يوفر نموذج BYOD (أحضر جهازك الخاص) الذي يسمح للموظفين باستخدام هواتفهم الخاصة في العمل، مرونة للشركات. قد لا يكون من الضروري بعد الآن توفير هاتف منفصل لكل موظف للوصول إلى رسائل البريد الإلكتروني للشركة، أو إدارة أوامر عمل فرق العمل الميدانية، أو مراقبة كاميرات المراقبة عن بعد، أو استخدام أنظمة التحكم في الوصول عبر الهاتف المحمول.
ومع ذلك، فإن وصول جهاز شخصي إلى أنظمة الشركات يغير أيضًا حدود الأمان للعمل.
خاصة عند النظر في الهواتف الذكية الاقتصادية، يجب تقييم دعم تحديث البرامج، وسلامة الجهاز، والحماية المادية، والتوافق مع الإدارة المركزية بعناية.
هنا يوجد تمييز مهم: السعر المنخفض وحده ليس ثغرة أمنية. الخطر الحقيقي يكمن في عدم قدرة المؤسسة على إدارة ميزات الأمان ودورة حياة الجهاز بشكل كافٍ.
ما هو BYOD ولماذا هو مهم للشركات؟
يشير BYOD إلى وصول الموظفين إلى تطبيقات وبيانات الشركات باستخدام هواتفهم أو أجهزتهم اللوحية أو أي أجهزة أخرى مناسبة يمتلكونها.
يمكن أن يقدم هذا النموذج مزايا متنوعة، خاصة لفرق العمل الهجينة، والعمليات الميدانية، وموظفي الصيانة، والشركات التي تستخدم تطبيقات الأمن المحمول.
إن تمكين الموظفين من استخدام الأجهزة التي اعتادوا عليها يمكن أن يقلل من الحاجة إلى أجهزة إضافية. ومع ذلك، فإن تطبيق سياسات الأمان على جهاز لا تملكه المؤسسة مباشرة يطرح تحديات مختلفة مقارنة بالأجهزة التي تديرها الشركة.
لا يقتصر المعهد الوطني الأمريكي للمعايير والتكنولوجيا (NIST)، في إرشاداته SP 800-124 Rev. 2، أمان الأجهزة المحمولة على مرحلة شراء الجهاز أو تثبيت البرامج فقط. بل يتناول إدارة دورة حياة الجهاز بأكملها، من إدخاله إلى المؤسسة واستخدامه ومراقبته وحتى إخراجه من الخدمة.
يشكل هذا النهج أساسًا مهمًا لـ BYOD: يعتمد أمان الهاتف ليس فقط على مواصفاته التقنية الأولية، بل أيضًا على كيفية حمايته في السنوات اللاحقة.
1. دعم تحديث البرامج: أحد أهم معايير الشراء
أحد العناصر الأولى التي يجب النظر إليها عند تقييم مخاطر أمان الهاتف الذكي هو دعم التحديث الذي يوفره المصنع.
يمكن اكتشاف ثغرات أمنية جديدة بمرور الوقت في أنظمة تشغيل الأجهزة المحمولة ومكوناتها. ويقوم المصنعون بإصدار تصحيحات أمنية لسد هذه الثغرات.
ومع ذلك، حتى لو بدا نظام تشغيل الجهاز حديثًا، فقد يكون تاريخ تصحيح الأمان قديمًا. علاوة على ذلك، فإن ترقية نظام التشغيل ليست هي نفس مفهوم تحديث الأمان.
في الاستخدام المؤسسي، يجب فحص المعلومات التالية بشكل منفصل:
إصدار Android أو iOS الحالي للجهاز.
تاريخ آخر تصحيح أمني.
تاريخ انتهاء دعم الأمان المضمون من الشركة المصنعة.
تكرار إصدار التحديثات.
اختلافات الدعم بناءً على طراز الجهاز والمنطقة.
هل تتلقى الهواتف الاقتصادية دعمًا أقصر حقًا؟
ليس دائمًا.
على سبيل المثال، أعلنت سامسونج عن دعم يصل إلى ستة أجيال من ترقيات نظام التشغيل وست سنوات من تحديثات الأمان لهاتف Galaxy A16.
يتعارض هذا المثال مع الافتراض الشائع بأن جميع الأجهزة ذات الأسعار المعقولة تتمتع بعمر برمجي قصير.
من ناحية أخرى، لا يقدم كل طراز نفس الدعم. في الواقع، يمكن أن تختلف سياسات التحديث بشكل كبير عبر سلاسل المنتجات المختلفة لنفس الشركة المصنعة.
لذلك، في تقييم أجهزة الشركات، يجب النظر إلى التزام الشركة المصنعة بالتحديثات على أساس الطراز بدلاً من شريحة السعر.
لماذا يعتبر الهاتف الذي انتهى دعم تحديثاته خطيرًا؟
قد تظل الأجهزة التي لا تتلقى تحديثات أمنية عرضة لبعض الثغرات الأمنية المكتشفة لاحقًا.
هذا لا يعني بالضرورة أن الجهاز سيتم اختراقه. ومع ذلك، يمكن أن يحد من الإجراءات التي يمكن للشركة اتخاذها ضد هذه الثغرات.
خاصة بالنسبة للأجهزة التي تستخدم البريد الإلكتروني للشركات، ومشاركة الملفات، وشبكات VPN، أو تطبيقات الإدارة، فإن انتهاء دعم التحديثات يعد سببًا مهمًا لإعادة تقييم سياسة الوصول.
2. أمان الأجهزة: هل توجد بالضرورة أوجه قصور في الأجهزة الرخيصة؟
لا يعتمد حماية البيانات في الهواتف الذكية على كلمات مرور التطبيقات فقط.
تستخدم منصات الأجهزة المحمولة الحديثة آليات مختلفة لتشفير التخزين، والتمهيد الآمن، وعزل نظام التشغيل، وحماية المفاتيح التشفيرية.
على منصة Android، يمكن لمخزن المفاتيح المدعوم بالأجهزة (Hardware-backed Keystore) أن يتيح تنفيذ بعض العمليات التشفيرية عبر بيئات تنفيذ موثوقة. وقد تحتوي الأجهزة المدعومة أيضًا على مكونات توفر عزلًا أعلى، مثل StrongBox.
ومع ذلك، لا تملك جميع الطرازات نفس البنية الأمنية أو نفس ميزات الأجهزة.
هنا يجب الانتباه إلى تعميم خاطئ: ليس صحيحًا القول إن معظم هواتف Android الاقتصادية تفتقر إلى التشفير القائم على الأجهزة.
تغطي متطلبات Android Enterprise Recommended من جوجل التشفير الافتراضي وميزات أمان نظام التشغيل المحددة لفئات الأجهزة المدعومة.
المسألة التي يجب فحصها في التقييم المؤسسي ليست ما إذا كان الجهاز باهظ الثمن، بل ما إذا كان يدعم حقًا ميزات الأمان المطلوبة.
ما هي وسائل الحماية التي تكتسب أهمية عند سرقة الجهاز؟
في حالة فقدان الهاتف أو سرقته، يكتسب قفل الشاشة، وتشفير الجهاز، وجلسات حسابات الشركات، وإدارة الوصول عن بعد أهمية.
على سبيل المثال، قد يكون من الضروري إنهاء جلسات تطبيقات الشركات على الجهاز المفقود، وإلغاء بيانات اعتماد الوصول عبر الهاتف المحمول، وإزالة بيانات الشركة وفقًا لسياسات الإدارة.
لذلك، لا ينبغي أن يعتمد تقييم الشراء على سعة المعالج أو ذاكرة الوصول العشوائي (RAM) فقط.
3. MDM و UEM: كيف يجب إدارة الهواتف الشخصية؟
تساعد حلول إدارة الأجهزة المحمولة (MDM) وإدارة نقاط النهاية الموحدة (UEM) المؤسسات على إدارة سياسات الأمان والامتثال للأجهزة المحمولة مركزيًا.
يمكن لهذه الحلول توفير وظائف مثل تكوين التطبيقات، ومراقبة شروط الأمان، وإدارة حسابات الشركات، وقيود الوصول، اعتمادًا على المنتج ونموذج الإدارة.
في بيئات BYOD، تكتسب خصوصية الموظفين الشخصية أهمية خاصة.
ما هو ملف تعريف العمل في Android؟
يتيح Android Enterprise الاحتفاظ بتطبيقات وبيانات الشركات في ملف تعريف عمل منفصل على الأجهزة الشخصية.
بفضل هذا النهج، يمكن للمؤسسة إدارة التطبيقات والبيانات ضمن ملف تعريف العمل، بينما يستمر الموظف في استخدام تطبيقاته الشخصية.
وفقًا لوثائق جوجل، في تكوينات BYOD المناسبة، تقتصر صلاحية إدارة المؤسسة على ملف تعريف العمل؛ ويبقى الملف الشخصي منفصلاً.
ومع ذلك، فإن استخدام ملف تعريف العمل لا يعني القضاء على جميع المخاطر الأمنية.
لا يزال يجب تقييم التصيد الاحتيالي، واختراق الحسابات، ونقص التحديثات، وصلاحيات الوصول الخاطئة.
هل تؤثر سعة ذاكرة الوصول العشوائي (RAM) المنخفضة على أمان MDM؟
يمكن أن تؤثر سياسات بعض مصنعي Android المتعلقة بتوفير البطارية وإدارة تطبيقات الخلفية على سلوك عمل التطبيقات.
ومع ذلك، لا يمكن تعميم الادعاء بأن كل هاتف ذي سعة ذاكرة وصول عشوائي (RAM) منخفضة يقوم بتعطيل برنامج MDM بصمت أو يخرج عن التحكم الأمني.
النهج الصحيح هو اختبار حل MDM/UEM المختار على الأجهزة المدعومة، وعدم الاعتماد على حالة تطبيق يعمل على الهاتف فقط لاتخاذ قرارات الوصول.
يجب أن تكون أنظمة الوصول للشركات قادرة على إعادة تقييم حالة توافق الجهاز عند الضرورة، وتقييد وصول الأجهزة غير المتوافقة إلى الموارد الحساسة.
4. أمان سلسلة التوريد: هل يمكننا الوثوق بالبرامج الموجودة على الهاتف؟
أحد المخاطر الهامة في أمان الهواتف الذكية هو احتمال أن يكون الجهاز قد تم التلاعب به بمكون نظام يحتوي على برامج ضارة قبل وصوله إلى المستخدم.
هذا الخطر ليس نظريًا.
أعلنت شركة كاسبرسكي للأمن السيبراني في أبريل 2025 أنها اكتشفت برمجية Triada الضارة المثبتة مسبقًا في برامج نظام بعض الهواتف الذكية المزيفة التي تعمل بنظام Android.
تناولت الدراسة قدرات البرمجية الضارة على اختراق حسابات المراسلة، ومراقبة أنشطة التطبيقات، وتنفيذ عمليات احتيال مختلفة.
في بحث Keenadu الذي نُشر في فبراير 2026، ذُكر أن البرمجيات الضارة يمكن العثور عليها في بعض أجهزة Android عبر البرامج الثابتة (firmware)، أو تطبيقات النظام، أو قنوات توزيع التطبيقات.
تُظهر هذه الحالات تمييزًا مهمًا.
المشكلة ليست في جميع الهواتف ضمن نطاق سعري معين؛ بل في الأجهزة غير الموثوقة، والبرامج المعدلة، وعمليات التوريد التي لا يمكن مراقبتها.
ما هي الإجراءات التي يجب اتخاذها في المشتريات المؤسسية؟
عند شراء الأجهزة المحمولة، يجب على الشركات تقييم قنوات البيع المعتمدة، وآليات التحقق من الجهاز من قبل الشركة المصنعة، وسجل تحديثات الأمان، والتوافق مع الإدارة.
يجب عدم منح الوصول إلى موارد الشركات الحساسة للأجهزة ذات المصدر غير المعروف، أو التي تم تعديل نظام تشغيلها، أو التي لا يمكن التحقق من أمانها.
يعد دليل أجهزة Android Enterprise Recommended من جوجل أحد المصادر التي يمكن استخدامها في اختيار أجهزة Android. ومع ذلك، فإن الانضمام إلى هذا البرنامج وحده لا يضمن تلبية جميع احتياجات الأمان.
5. لماذا قد يكون BYOD أكثر أهمية في أنظمة الأمن المادي؟
لا يقتصر أمان الأجهزة المحمولة للشركات على حماية رسائل البريد الإلكتروني أو مستندات المكتب فقط.
اليوم، يمكن استخدام العديد من تطبيقات الأمن المادي عبر الأجهزة المحمولة.
يمكن لموظفي الأمن مراقبة لقطات الكاميرا من تطبيق الهاتف المحمول، ويمكن للمدير المخول تقييم إشعارات الإنذار، أو يمكن للموظفين استخدام هواتفهم كمعرف وصول رقمي.
في هذه الأنظمة، الهاتف ليس مجرد أداة اتصال، بل هو أيضًا نقطة وصول إلى البنية التحتية للأمن المادي.
على سبيل المثال، لنفترض أن هاتف مدير منشأة يحتوي على صلاحيات مراقبة الفيديو عن بعد والتحكم في الوصول عبر الهاتف المحمول.
في حالة اختراق الجهاز المعني أو الحسابات المرتبطة به، يمكن أن يتراوح الخطر من الوصول غير المصرح به إلى لقطات الفيديو إلى إساءة استخدام بيانات اعتماد الوصول المادي، اعتمادًا على الصلاحيات الممنوحة وتصميم أمان الأنظمة.
لذلك، فإن المصادقة القوية، والتفويض الدقيق، وسجلات المعاملات، وعمليات إلغاء الصلاحيات مهمة في تطبيقات الأجهزة المحمولة لأنظمة الأمن.
إن منع المستخدمين من الوصول إلى وظائف الكاميرا أو الأبواب أو الإدارة التي لا يحتاجونها يمكن أن يساعد في الحد من تأثير حادث محتمل.
لمزيد من المعلومات حول عمل تقنيات الوصول عبر الهاتف المحمول، يمكن مراجعة مقال GüvenlikOnline حول نظام الوصول عبر الهاتف المحمول.
6. كيف يجب إنشاء سياسة أمان BYOD؟
يجب أن تحدد سياسة BYOD الفعالة شروط الأمان التي يجب أن تفي بها الأجهزة، بدلاً من التركيز على العلامة التجارية للهاتف التي يستخدمها الموظفون.
للبدء، يمكن استخدام عناوين التحكم التالية:
1. تحديد الأجهزة المدعومة. وضع شروط القبول لإصدار نظام التشغيل، وتاريخ تحديث الأمان، ودعم الشركة المصنعة.
2. تقييم سلامة الجهاز. تقييد الوصول على الأجهزة التي لا تحتوي على بنية برمجية موثوقة، أو التي لا يمكن التحقق من سلامتها، أو التي تم تعديلها بشكل غير مصرح به.
3. فصل بيانات الشركات. ضمان فصل بيانات العمل عن التطبيقات الشخصية باستخدام ملف تعريف عمل Android المناسب أو حلول الإدارة الخاصة بالمنصة.
4. استخدام مصادقة قوية. تقييم طرق المصادقة متعددة العوامل المقاومة للتصيد الاحتيالي، خاصة في الأنظمة الحساسة.
5. تقييد الوصول حسب الحاجة. تطبيق التفويض القائم على المهام بدلاً من منح كل موظف الوصول إلى جميع أنظمة الشركات.
6. مراقبة توافق الجهاز. تقييم شروط أمان الجهاز بانتظام عبر حلول MDM/UEM وإدارة الهوية.
7. الاستعداد لسيناريوهات الفقدان والسرقة. إنشاء عمليات لإنهاء جلسات الحساب، وإلغاء معلومات الوصول، وحماية بيانات الشركات.
8. حماية خصوصية الموظفين. تحديد بوضوح في سياسات BYOD المعلومات التي ستتم إدارتها، والعمليات التي يمكن إجراؤها، وكيفية حماية البيانات الشخصية.
9. تتبع تواريخ انتهاء الدعم. إنشاء جدول زمني لإعادة تقييم الأجهزة التي انتهت تحديثات الأمان الخاصة بها.
10. اختبار السياسات في الظروف الميدانية. التحقق من أن شبكة Wi-Fi للشركات، وVPN، وتطبيقات الأمن المحمول، وسيناريوهات الوصول عن بعد تعمل كما هو متوقع على الأجهزة الحقيقية.
الهدف الأساسي هنا ليس جعل جميع الموظفين يشترون أغلى الأجهزة؛ بل هو تطبيق شروط الأمان المناسبة لمستوى المخاطر في المؤسسة بطريقة مستدامة.
7. كيف تختار هاتفًا اقتصاديًا للاستخدام المؤسسي؟
قد يؤدي اتخاذ الشركة لقراراتها بناءً على السعر فقط، على الرغم من انخفاض تكلفة الشراء الأولية، إلى تكاليف إدارة إضافية واستبدال الأجهزة في المستقبل.
على سبيل المثال، قد لا يكون الهاتف الذي سينتهي دعم تحديثات الأمان الخاصة به قريبًا، على الرغم من سعره المعقول، مفيدًا من حيث عمر الاستخدام المؤسسي.
في المقابل، قد يكون الطراز الموثق بدعمه لفترة طويلة والمتوافق مع حل إدارة المؤسسة، خيارًا أكثر استدامة على الرغم من سعره الأولي الأعلى.
أثناء الاختيار، يجب البحث عن إجابات للأسئلة التالية:
هل توضح الشركة المصنعة المدة التي ستقدم فيها تحديثات الأمان للجهاز؟
هل الجهاز متوافق مع حل MDM/UEM الخاص بالمؤسسة؟
هل يتم دعم ملف تعريف العمل المطلوب، وميزات التشفير والمصادقة الآمنة؟
هل يمكن الحصول على الجهاز من قناة توريد موثوقة؟
هل تم التخطيط لكيفية استبدال الجهاز عند انتهاء فترة دعمه؟
يمكن أن يكون برنامج Android Enterprise Recommended وصفحات الدعم الرسمية للمصنعين نقاط بداية لهذا التقييم.
ومع ذلك، يجب اتخاذ القرار النهائي بما يتماشى مع تطبيقات المؤسسة واحتياجات أمان البيانات.
الأسئلة المتكررة
هل الهواتف الذكية الاقتصادية غير آمنة لشبكات الشركات؟
لا. كون الجهاز منخفض السعر لا يعني وحده أنه غير آمن. يجب تقييم دعم التحديث، وميزات الأمان، ومصدر التوريد، وتوافق الإدارة المؤسسية معًا.
هل يؤدي تطبيق BYOD إلى تسرب البيانات؟
لا يعني BYOD وحده تسرب البيانات. ومع ذلك، فإن صلاحيات الوصول الخاطئة، أو الحسابات المخترقة، أو أمان الجهاز غير الكافي، يمكن أن تزيد من احتمالية تعرض بيانات الشركات للوصول غير المصرح به.
هل أجهزة Android Enterprise Recommended آمنة تمامًا؟
لا. يشير البرنامج إلى أن الأجهزة تلبي متطلبات مؤسسية معينة. كما أن تحديثات الأمان، وسياسات الوصول، وإدارة التطبيقات، وسلوك المستخدم لها أهمية خاصة.
هل يمكن للشركات مسح هواتف الموظفين الشخصية عن بعد؟
يعتمد هذا على ملكية الجهاز، ونموذج الإدارة المستخدم، وقدرات الحل المعني. في تكوينات ملف تعريف عمل BYOD المناسبة، قد يكون من الممكن إزالة ملف تعريف الشركات. يجب التمييز بين صلاحية مسح الجهاز بالكامل وعملية إزالة بيانات العمل فقط.
هل يكفي استخدام MDM لأمان الشركات؟
MDM هي طبقة إدارة مهمة ولكنها ليست كافية وحدها. يجب تقييمها جنبًا إلى جنب مع المصادقة، وإدارة الوصول، وتحديثات البرامج، ومراقبة الحوادث، ووعي الموظفين.
الخلاصة: الخطر ليس في سعر الهاتف، بل في إدارة الأمن
لا ينبغي أن يقتصر تقييم الهواتف الذكية الاقتصادية للاستخدام المؤسسي على مجرد مقارنة الأجهزة من الناحية التقنية.
يعد دعم الشركة المصنعة الموثوق به، والبرامج الحديثة، والتشفير المناسب، والإدارة المركزية، وسياسات الوصول الصحيحة عوامل أكثر تحديدًا.
السؤال الأساسي للشركة ليس ما إذا كان الموظفون يستخدمون هواتف باهظة الثمن أو رخيصة؛ بل ما هي الظروف التي يمكن لهذه الأجهزة بموجبها الوصول إلى أنظمة الشركات وكيف يتم التحكم في هذا الوصول.
النهج الذي يجعل نموذج BYOD آمنًا ليس حظر جميع الأجهزة، بل تحديد شروط الوصول بوضوح والحفاظ على هذه الشروط طوال عمر استخدام الأجهزة.
المراجع
NIST — إرشادات لإدارة أمان الأجهزة المحمولة في المؤسسات (SP 800-124 Rev. 2)، 17 مايو 2023. أمان الأجهزة المحمولة للشركات، BYOD، وإدارة دورة الحياة.
جوجل — متطلبات أجهزة Android Enterprise Recommended. أهلية الجهاز، التشفير، وشروط دعم البرامج.
جوجل — نظرة عامة على Android Enterprise. ملفات تعريف عمل BYOD وفصل البيانات الشخصية/الخاصة بالشركات.
مشروع Android مفتوح المصدر — مخزن المفاتيح المدعوم بالأجهزة. بنية أمان تشفيرية مدعومة بالأجهزة.
سامسونج تركيا — Galaxy A16. دعم نظام التشغيل وتحديثات الأمان.
كاسبرسكي — اكتشاف حصان طروادة Triada على هواتف Android المزيفة، 3 أبريل 2025.
كاسبرسكي — بحث حول برمجية Keenadu الضارة لنظام Android، 17 فبراير 2026.
جوجل — دليل أجهزة Android Enterprise Recommended. تقييم الأجهزة المدعومة ومعلومات الشركة المصنعة.